QCM이란 무엇인가 — 양자 기술을 담는 '실제 부품'
QCM을 이해할 때 가장 중요한 점은 "QCM = QKD·PQC·QRNG 세 기술을 모두 넣은 장치"가 아니라는 것이다.
▶ QCM이란
- 보통 Quantum Crypto Module, 즉 양자 암호 모듈을 뜻한다.
- QKD나 QRNG처럼 하나의 표준 프로토콜 이름이라기보다, 양자 보안 기술을 활용하는 암호 기능 모듈을 가리키는 제품·연구 분야의 명칭으로 쓰인다.
- 실제 구성은 제품마다 다르다. 양자 난수로 기존 암호키를 만드는 하드웨어 모듈도 QCM이라 부르고, 암호 칩 설계·시험용 개발 키트도 QCM이라고 부른다.
QCM을 한 문장으로 설명하면
★ QCM은 난수 생성, 키 관리, 암호 연산, 인증 같은 보안 기능을 칩·장치·프로그램 형태로 묶어 다른 제품이 사용할 수 있게 한 모듈이다.
- '양자'라는 말은 그 기능 중 일부가 QRNG 같은 양자 현상을 이용하거나, QKD에서 만든 키와 연결되는 등의 이유로 붙을 수 있다.
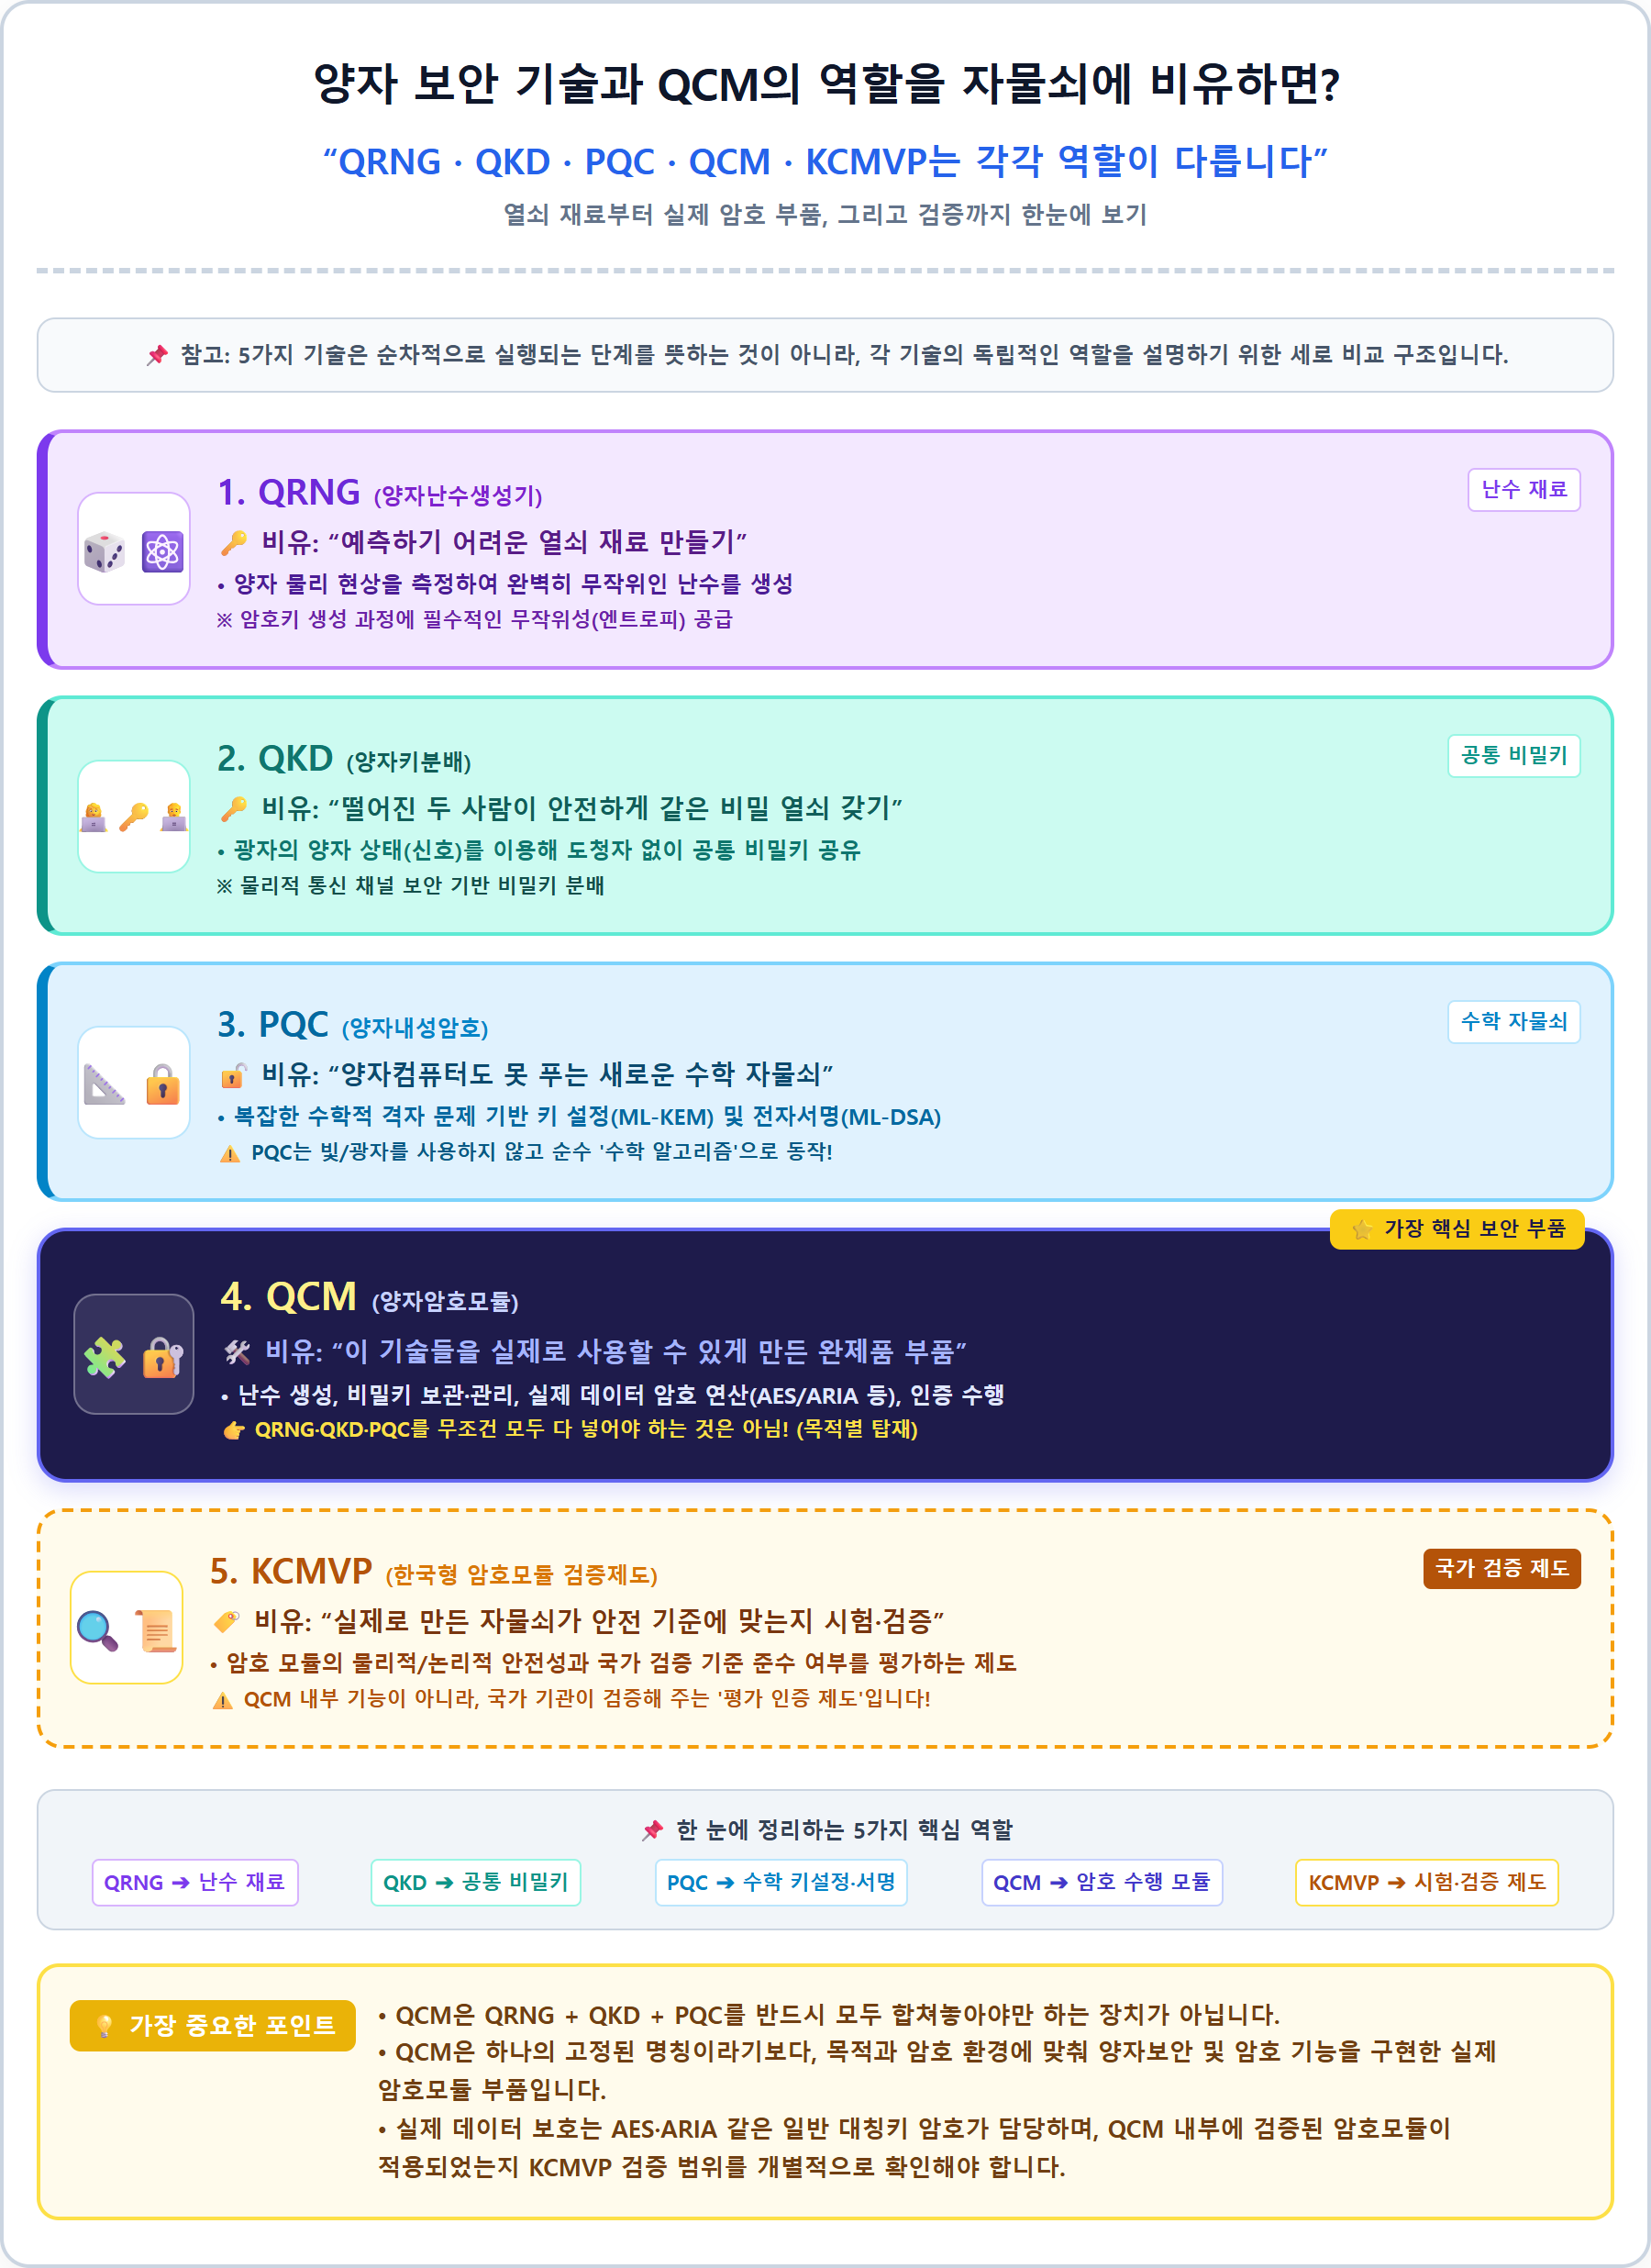
▶ 자물쇠에 비유하면
QRNG   : 예측하기 어려운 열쇠 재료를 만든다.
QKD    : 떨어진 두 사람이 같은 비밀 열쇠를 갖게 한다.
PQC    : 양자컴퓨터에도 대비하는 새로운 수학적 자물쇠·서명.
QCM    : 이 재료와 기술을 받아 키를 관리하고 암호 기능을 실행하는 실제 부품.
KCMVP  : 그중 정해진 암호모듈 범위가 기준에 맞는지 시험·검증한다.
☞ QCM이 QRNG를 포함할 수는 있지만, QCM 자체가 QKD 통신이나 PQC를 반드시 수행하는 것은 아니다.
QCM 안에는 무엇이 있을까?
하드웨어형 QCM을 간략하게 그려보면 다음과 같다.
▶ 각 구성 요소의 역할
| 구성 요소 | 하는 일 | 잘못 만들면 생기는 문제 |
|---|---|---|
| 난수 부분 | 키 생성에 필요한 예측 불가능한 값을 공급 | 공격자가 키를 추측 |
| 키 관리 부분 | 키 생성·보관·사용·교체·폐기 | 키가 로그나 외부 프로그램으로 유출 |
| 암호 연산 부분 | 데이터 암호화·복호화, 해시, 서명 등 | 암호 계산 오류 또는 데이터 노출 |
| 인터페이스 | 외부 프로그램의 요청과 결과 전달 | 숨겨진 기능이나 위험한 키 출력 |
| 권한 관리 | 사용자·관리자 기능 구분 | 누구나 키를 읽거나 바꿈 |
| 자가시험 | 시작·운용 시 고장과 변조 확인 | 고장 난 상태에서 안전한 척 작동 |
☞ 실제 제품이 이 기능을 모두 제공한다는 뜻은 아니다. 어떤 기능이 들어 있는지는 해당 제품의 사양과 보안정책 문서를 봐야 한다.
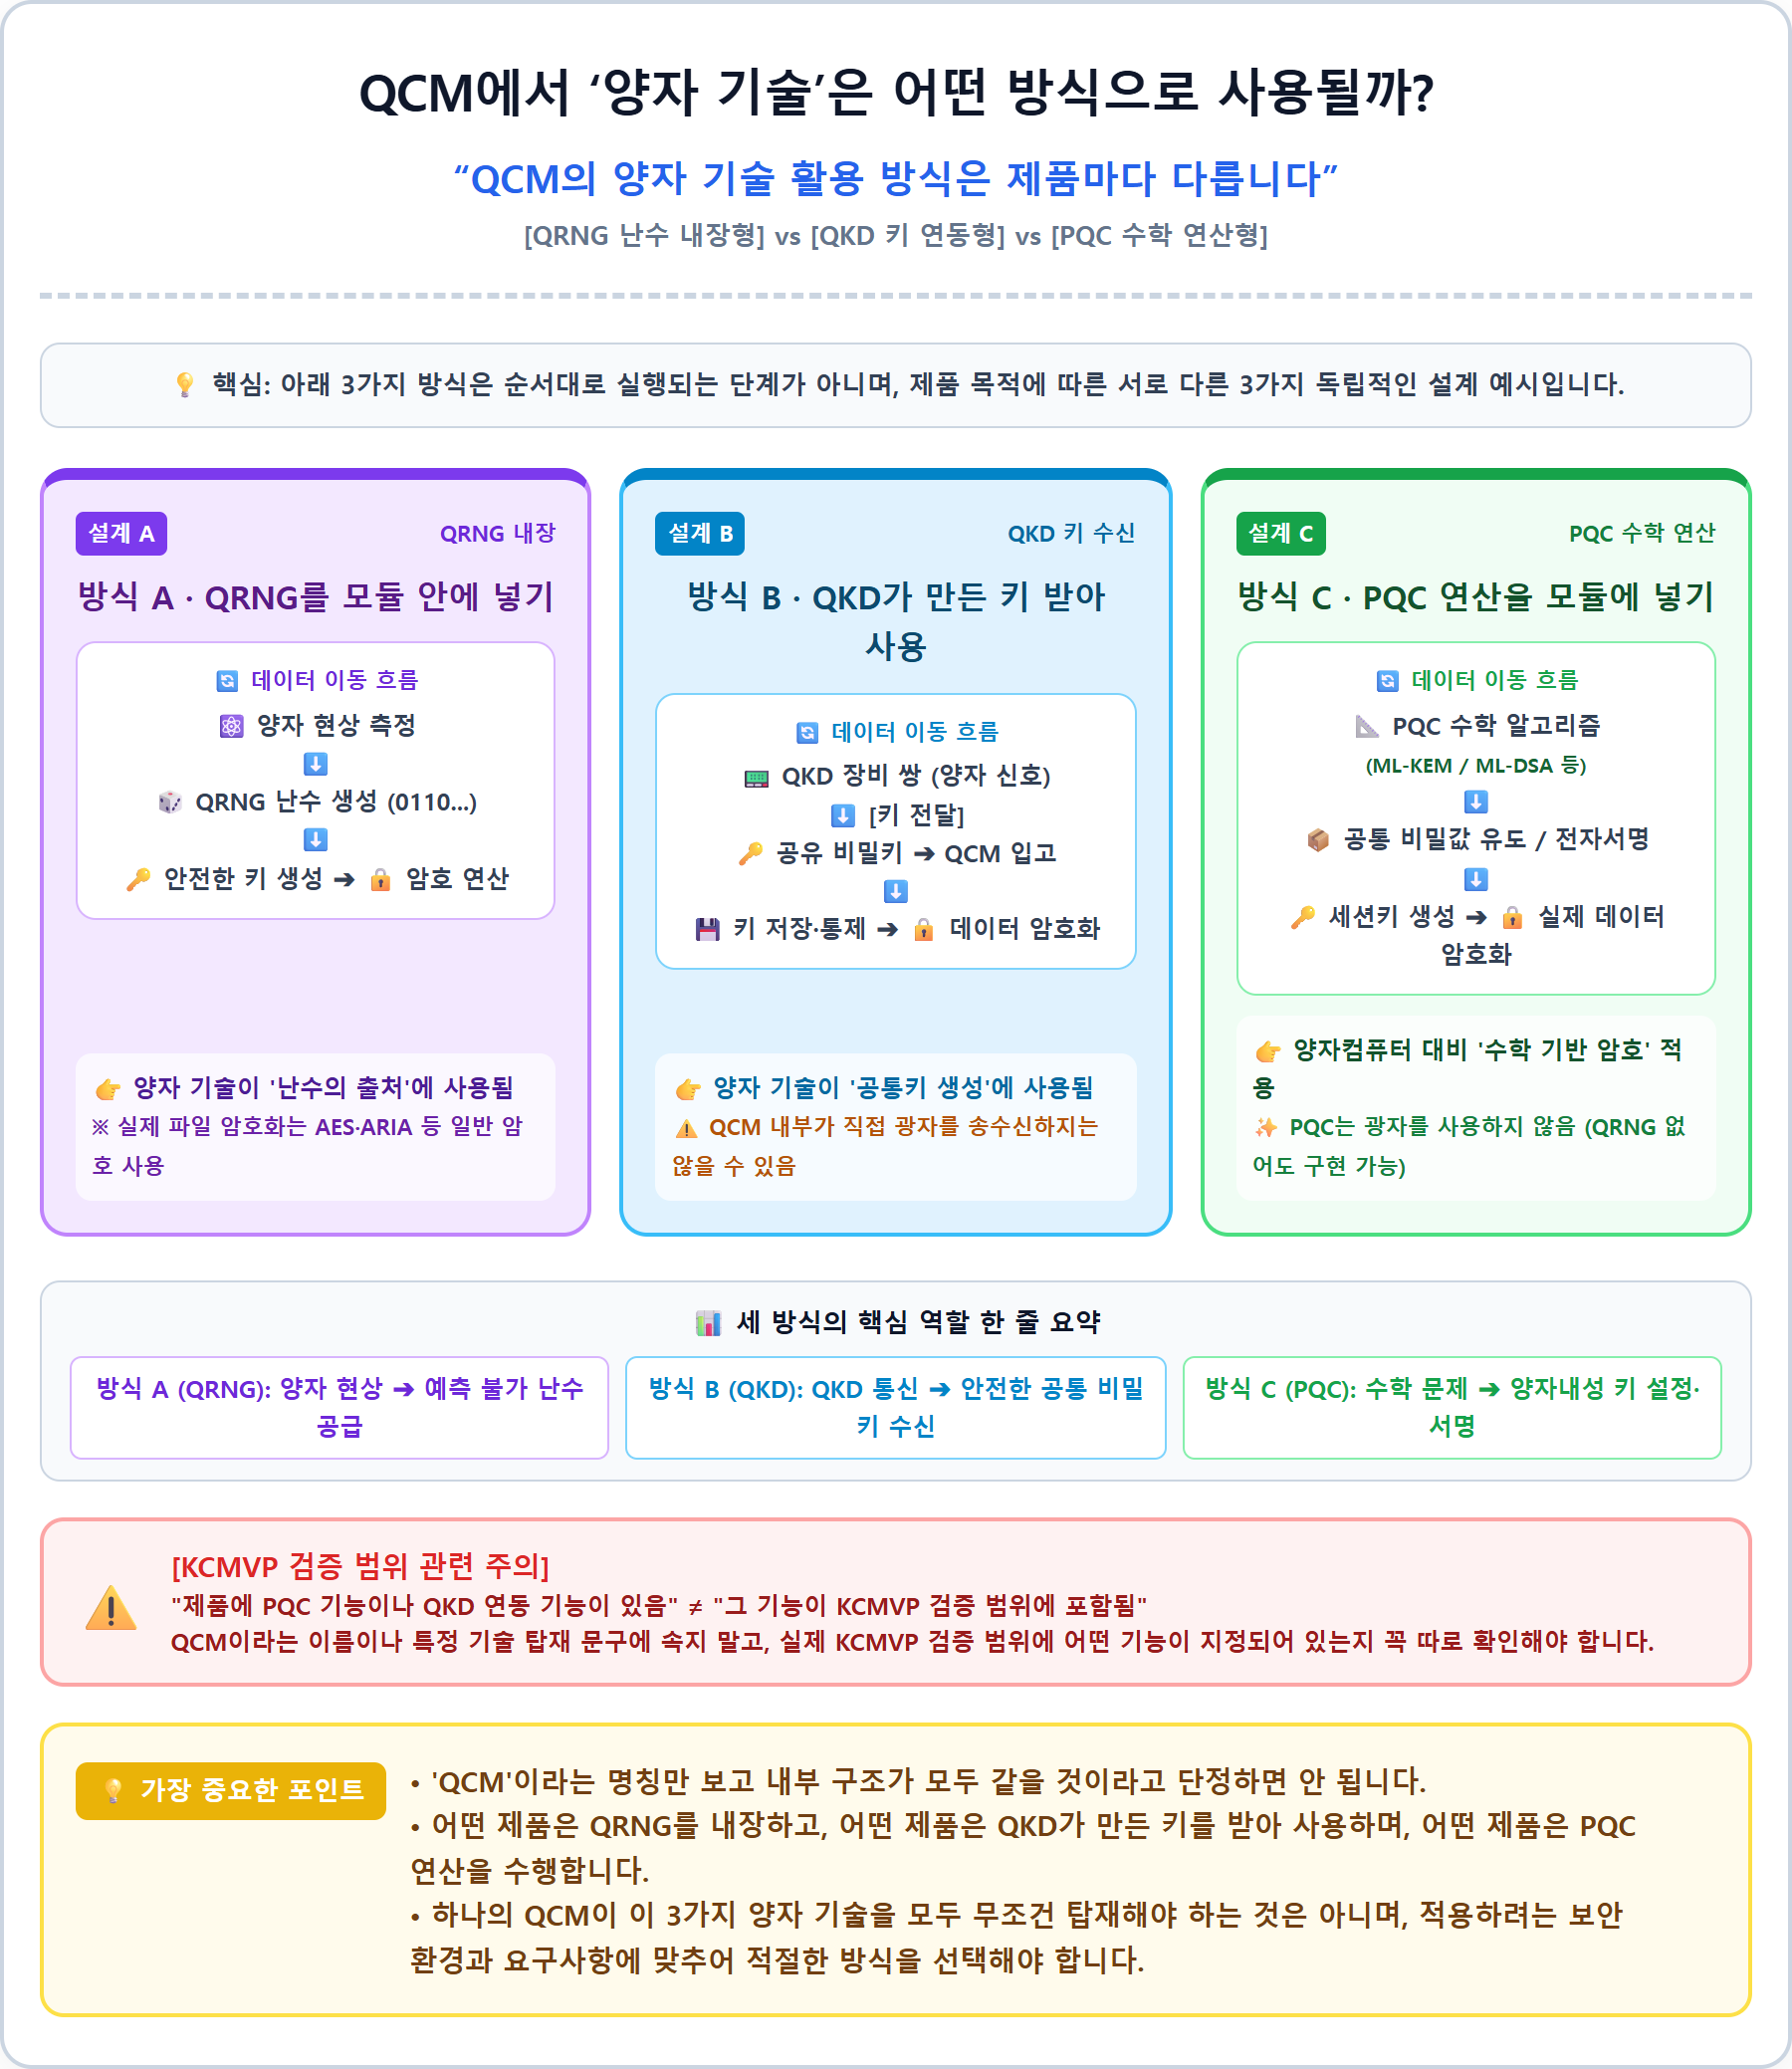
'양자'는 QCM의 어느 부분에 들어갈까?
▶ 방식 A : QRNG를 모듈 안에 넣기
양자 현상 측정
→ 원시 결과
→ 상태 검사·난수 추출
→ 안전한 난수
→ 키 생성
→ 암호 연산- 이 방식은 키를 만드는 난수의 출처가 양자 현상이다. 하지만 실제 파일 암호화는 AES·ARIA 같은 일반 디지털 암호 알고리즘으로 수행할 수 있다.
☞ 실제 사례 : DUSSQ V1.0
- 국민대학교가 소개한 DUSSQ V1.0은 이 유형을 이해하기 좋은 사례이다.
- 방사성 물질의 알파선 방출에서 양자 엔트로피를 얻는 QRNG를 포함하고, 블록암호·해시·메시지 인증·전자서명·키 설정 등의 기능을 수행하는 하드웨어 암호모듈이다.
- 이 모듈은 KCMVP 검증필 목록에 보안수준 2로 등재됐다고 학교가 설명하며, 이는 현재까지 등재된 양자 하드웨어 암호모듈 가운데 최고 수준으로 소개된 사례이다. (이론상 하드웨어가 도달할 수 있는 최고 등급은 4등급이며, 2등급은 이 특정 제품군에서 지금까지 나온 최고 기록이라는 뜻이다.)
- 국민대는 이 기술을 바탕으로 qSIM(양자 가입자 인증 모듈), QOTP(양자 일회용 비밀번호) 같은 관련 양자보안 서비스 기술도 함께 소개하고 있다. 이 사례가 모든 QCM의 필수 구조라는 뜻은 아니다.
▶ 방식 B : QKD 장비가 만든 키를 받아 사용하기
QKD 장비가 비밀키 생성
          ↓
QCM이 키 입력·저장·사용
          ↓
QCM이 실제 데이터 암호화- 이 구성에서는 양자 신호를 송수신하는 QKD 장비와, 그 키로 데이터 암호화 등을 하는 QCM을 구분해야 한다.
- QCM이 QKD 키를 사용한다고 해서 QCM 안에서 광자를 보내고 측정하는 것은 아닐 수 있다. 핵심은 QKD 키가 QCM에 들어오는 순간 다른 장치나 관리자에게 새지 않도록 보호하는 것이다.
▶ 방식 C : PQC 연산을 넣기
QRNG 또는 안전한 난수 입력
          ↓
ML-KEM·전자서명 등 PQC 연산
          ↓
세션키 생성·인증
          ↓
실제 데이터 암호화- PQC는 이름에 '양자'가 있어도 광자를 쓰지 않는다. 양자컴퓨터에 대비하는 수학 기반 암호이다. 따라서 QRNG가 없어도 PQC를 수행하는 모듈은 만들 수 있다.
- PQC 기능이 제품에 있다는 것과 그 기능이 국내 KCMVP의 검증 범위에 들어 있다는 것은 별개이다. 신청 시점의 국내 검증대상 알고리즘과 실제 모듈의 보안정책을 확인해야 한다.
QCM을 이용한 통신은 어떤 순서로 이뤄질까?
QCM 두 개를 드론과 지상 관제장치에 넣었다고 가정한다. 아래는 가능한 설계 예시이지, 모든 QCM의 고정된 통신 규격은 아니다.
- 장치 시작 : 각 QCM이 펌웨어 무결성·암호 기능·난수 상태를 검사한다.
- 상대 인증 : 드론은 관제장치가, 관제장치는 드론이 진짜인지 확인한다.
- 세션키 설정 : QRNG 난수로 키를 설정하거나, QKD 키를 받거나, PQC로 공통 비밀값을 만든다.
- 키 확인 : 두 장치가 같은 키를 갖고 있는지, 키 자체는 공개하지 않고 확인한다.
- 데이터 암호화 : 드론의 영상·위치·명령 데이터를 세션키로 암호화한다.
- 일반 통신망 전송 : 암호문을 5G, Wi-Fi, 유선망 등으로 보낸다.
- 수신·검증·복호화 : 관제장치의 QCM이 변조 여부를 확인하고 원본 데이터를 복원한다.
- 키 교체·폐기 : 정책에 따라 세션키를 갱신하고 오래된 키를 폐기한다.
★ 실제 영상이나 파일을 보내는 통신망이 반드시 '양자 통신망'인 것은 아니다. 양자 기술은 난수 또는 키 생성 부분에 쓰이고, 암호문은 일반 네트워크로 전송하는 설계가 가능하다.

QCM을 하드웨어로 만들면 무엇이 좋아질까?
▶ 장점
- 비밀키와 암호 연산을 일반 운영체제에서 분리하도록 설계할 수 있다.
일반 프로그램 : "이 문서에 서명해 줘."
        ↓
하드웨어 QCM : 장치 내부에서 개인키로 서명 → 서명 결과만 프로그램에 전달- 이렇게 하면 개인키를 일반 프로그램에 꺼내지 않는 설계가 가능하다.
- 소형 장치에서는 암호 연산 가속과 전력 소비 관리에도 도움이 될 수 있다.
☞ 하지만 칩이라고 자동으로 안전한 것은 아니며, 다음을 확인해야 한다
- 디버그 포트로 비밀키를 읽을 수 있는가?
- 펌웨어를 허가 없이 바꿀 수 있는가?
- 장치를 열면 변조 흔적이 남는가?
- 처리 시간·전력 소비에서 키 정보가 새는가?
- QKD 키나 QRNG 난수를 입력하는 경로가 안전한가?
QCM과 KCMVP의 관계는?
▶ 만든 물건 vs 검증하는 제도
- QCM은 만든 물건이고, KCMVP는 그 물건의 정해진 암호모듈 범위를 시험·검증하는 제도이다.
- QCM이 KCMVP 검증을 받으려면 우선 "어디부터 어디까지가 암호모듈인가?"를 정해야 한다.
아래는 검증 경계에 포함할지 각각 판단해야 하는 구성요소이다. 제품에 들어 있다는 사실만으로 모두 검증 대상이 되는 것은 아니다.
| 구성요소 | 검증 경계를 정할 때 확인할 점 |
|---|---|
| QRNG 센서 | 난수를 만드는 센서까지 모듈 안에 포함하는가? |
| PQC 프로그램 | PQC 연산을 수행하는 코드가 모듈 안에 포함되는가? |
| 키 저장 칩 | 비밀키를 보관하는 칩이 모듈 안에 포함되는가? |
| 암호 연산 칩 | 암호 계산을 수행하는 칩이 모듈 안에 포함되는가? |
| 외부 통신 포트 | 키와 데이터가 드나드는 연결 지점을 어떻게 다루는가? |
- 이 중 어떤 부분이 검증 경계 안에 있는지에 따라 시험 대상이 달라진다. 시험기관은 모듈과 소스코드, 설계·형상관리·시험 자료 등을 검토하고, 시험 결과를 검증기관에 보고한다. 검증 완료 후에는 검증필 목록에 해당 모듈이 등재된다.
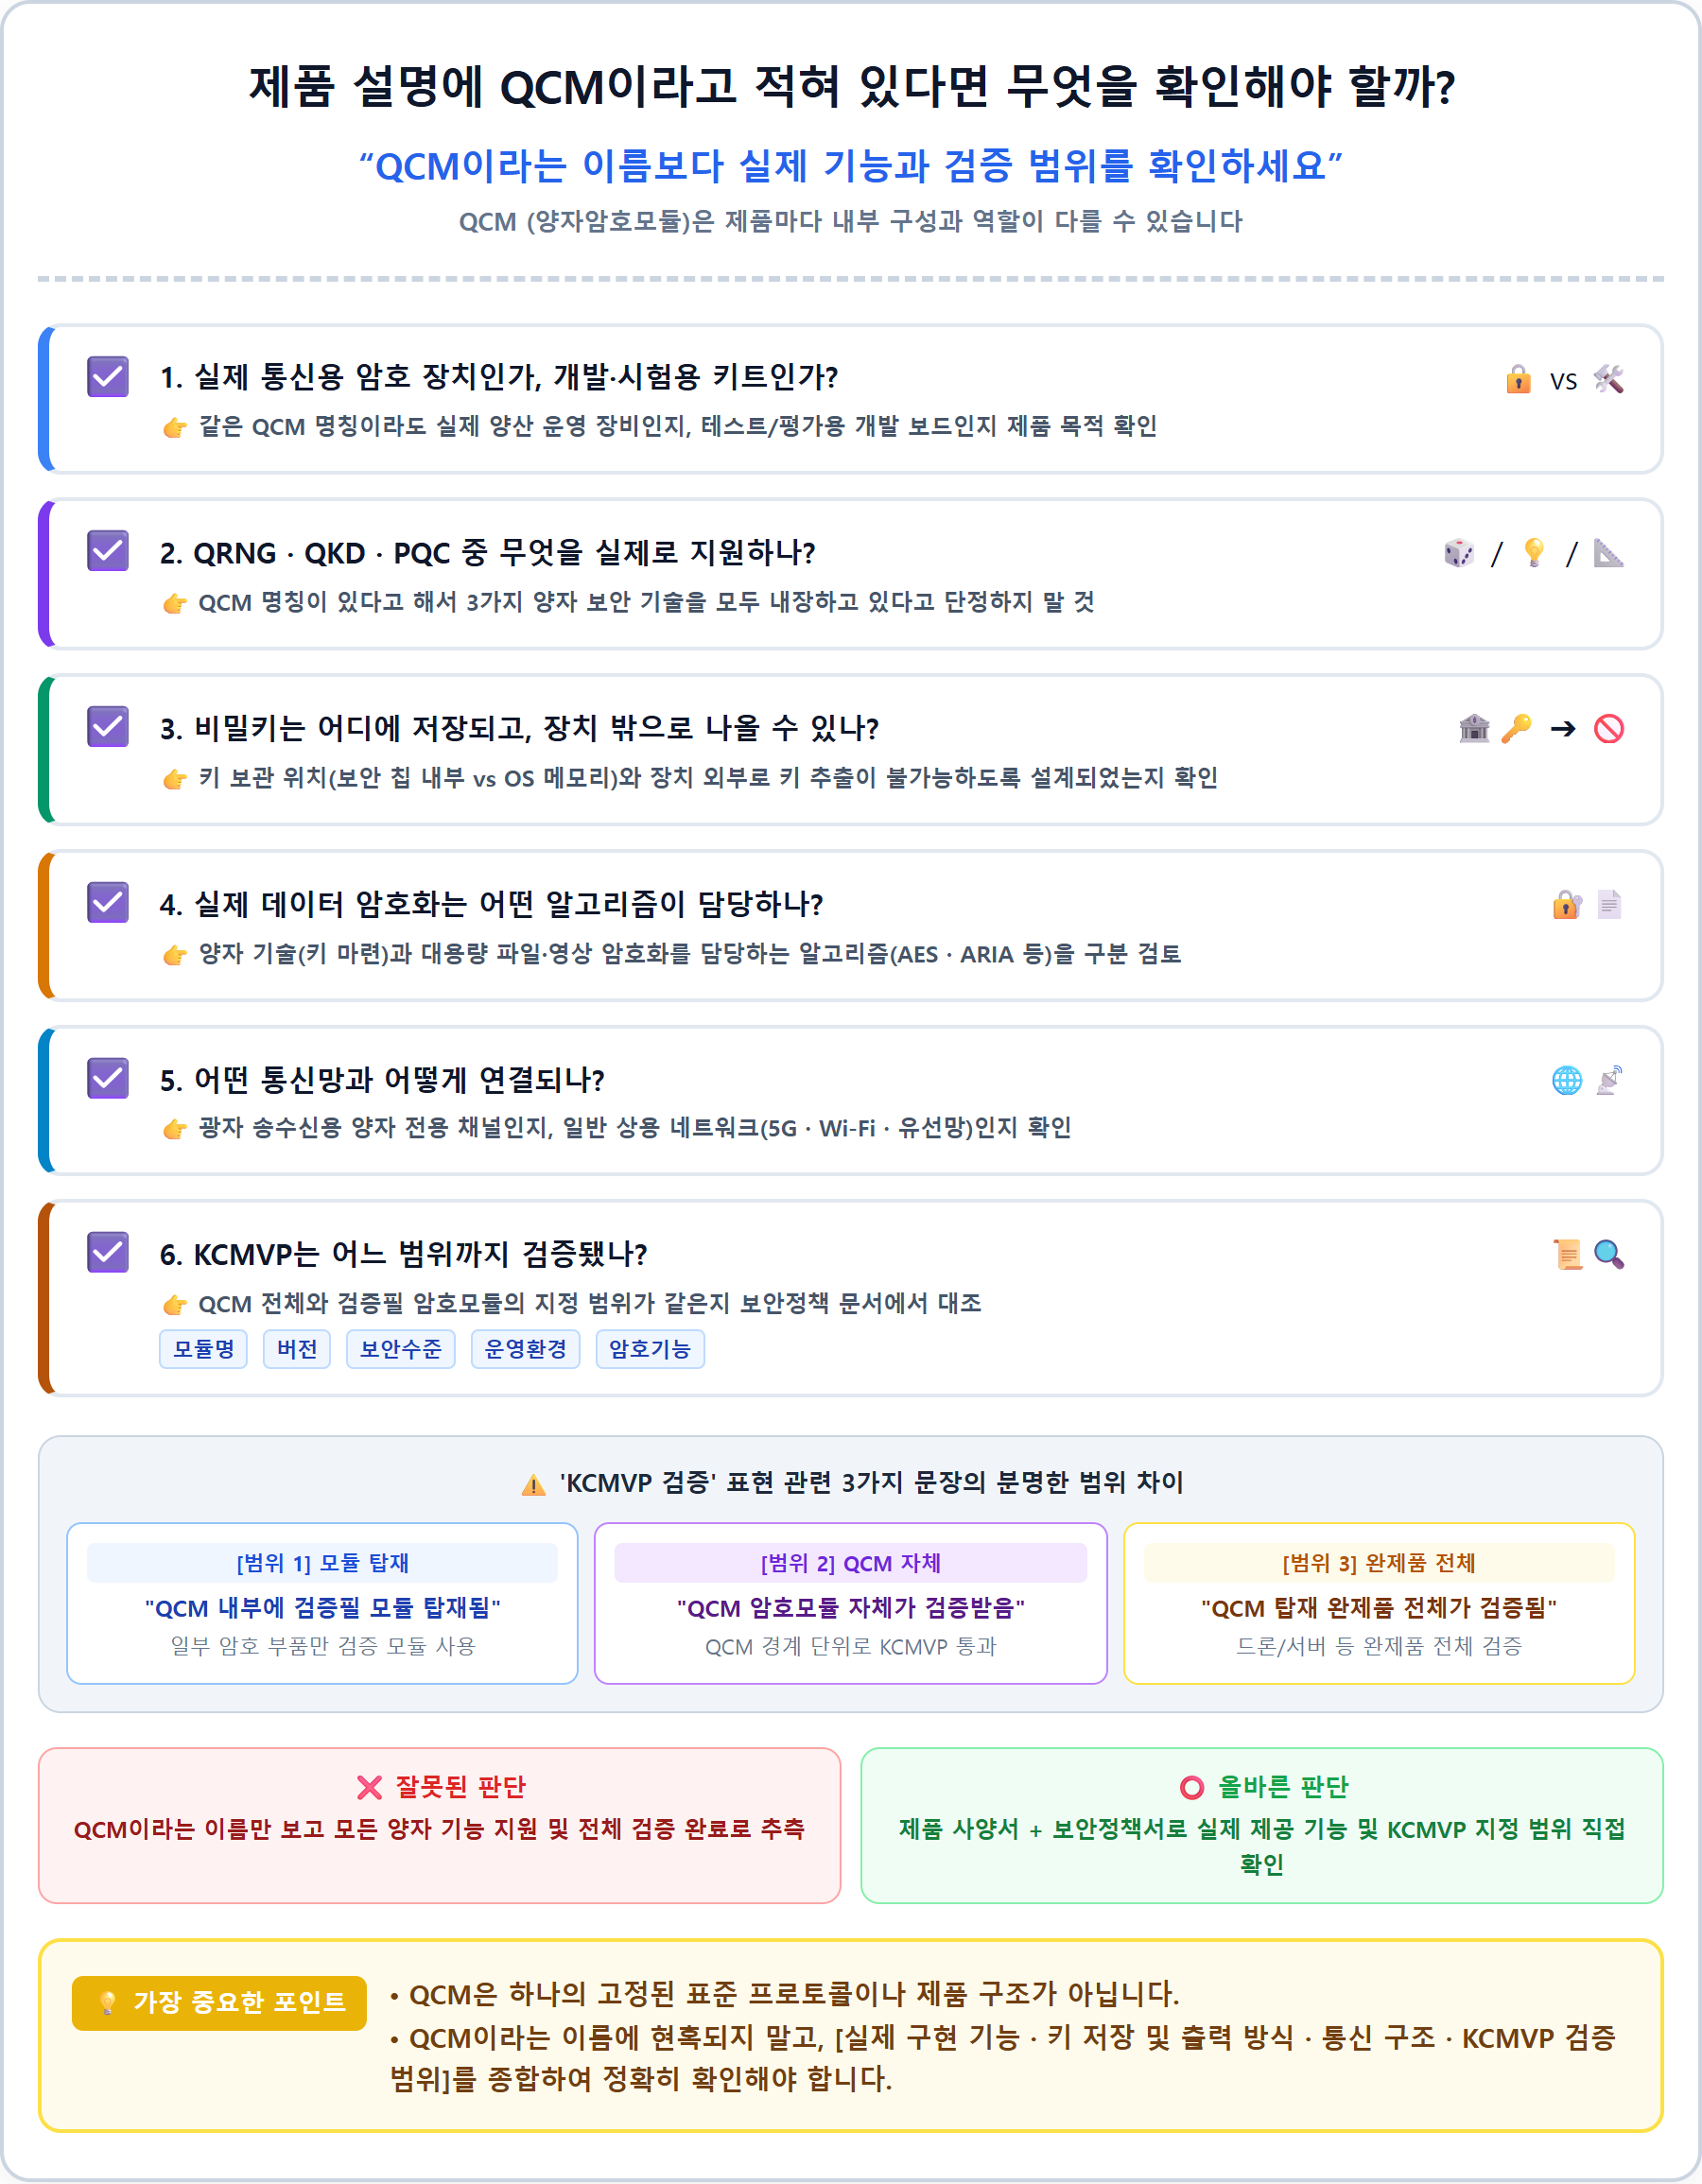
★ "QCM에 KCMVP 검증필 모듈을 탑재했다", "QCM 자체가 검증받았다", "QCM을 넣은 드론 전체가 검증받았다"는 각각 범위가 다른 주장이다.
'QCM'이라는 이름을 볼 때 확인할 질문
제품 설명에서 QCM이라는 이름을 봤다면 다음을 물어보면 된다.
- 이 QCM은 실제 암호 연산용 장치인가, 암호 칩 개발·시험용 키트인가?
- QRNG, QKD 키 입력, PQC 중 무엇을 실제로 지원하는가?
- 비밀키는 어디에 저장되고 장치 밖으로 나올 수 있는가?
- 데이터 암호화는 어떤 알고리즘이 담당하는가?
- 어떤 통신망과 어떻게 연결되는가?
- KCMVP가 있다면 어느 모듈·버전·기능·보안수준이 검증됐는가?
- 특히 EYL이 소개하는 QCM은 암호 칩 설계, FPGA·MCU 혼합 설계, 펌웨어·RTL 코드 시험, 부채널 분석 등에 쓰는 암호 개발자용 개발 키트로 설명된다. 따라서 이 이름을 일반 통신용 QCM의 표준 구조와 동일하게 설명하면 안 된다.
★ QCM은 양자 보안 기술을 '실제 제품이 사용할 수 있는 암호 기능'으로 만드는 모듈이지만, 무엇이 양자 기반이고 무엇이 검증됐는지는 제품별 구성과 검증 범위를 확인해야 한다.
'통신·네트워크 기술' 카테고리의 다른 글
| 양자컴퓨터·QKD·PQC·QRNG, 모두 같은 ‘양자’일까? (0) | 2026.09.16 |
|---|---|
| QRNG 칩은 무엇을 보고 난수를 만들까? (0) | 2026.09.16 |
| KCMVP란 무엇인가 (2) — 소프트웨어 모듈과 하드웨어 모듈, 뭐가 다를까 (0) | 2026.09.15 |
| KCMVP란 무엇인가 (1) — 암호 프로그램에도 '검증'이 필요한 이유 (0) | 2026.09.15 |
| QRNG란 무엇인가 (3) — 네트워크 난수 서비스와 흔한 오해들 (0) | 2026.09.15 |