728x90
반응형
SMALL
QRNG란 무엇인가 (3) — 네트워크 난수 서비스와 흔한 오해들
지난 글에서는 QRNG로 만든 난수를 PQC·QKD 통신에 어떻게 적용하는지 알아보았다.
이번에는 QRNG를 네트워크 서비스로 쓰는 경우, 일반 난수 생성기(DRBG)와의 관계, 그리고 QRNG에 대한 흔한 오해들을 정리한다.
QRNG를 네트워크 서비스로 제공하는 경우
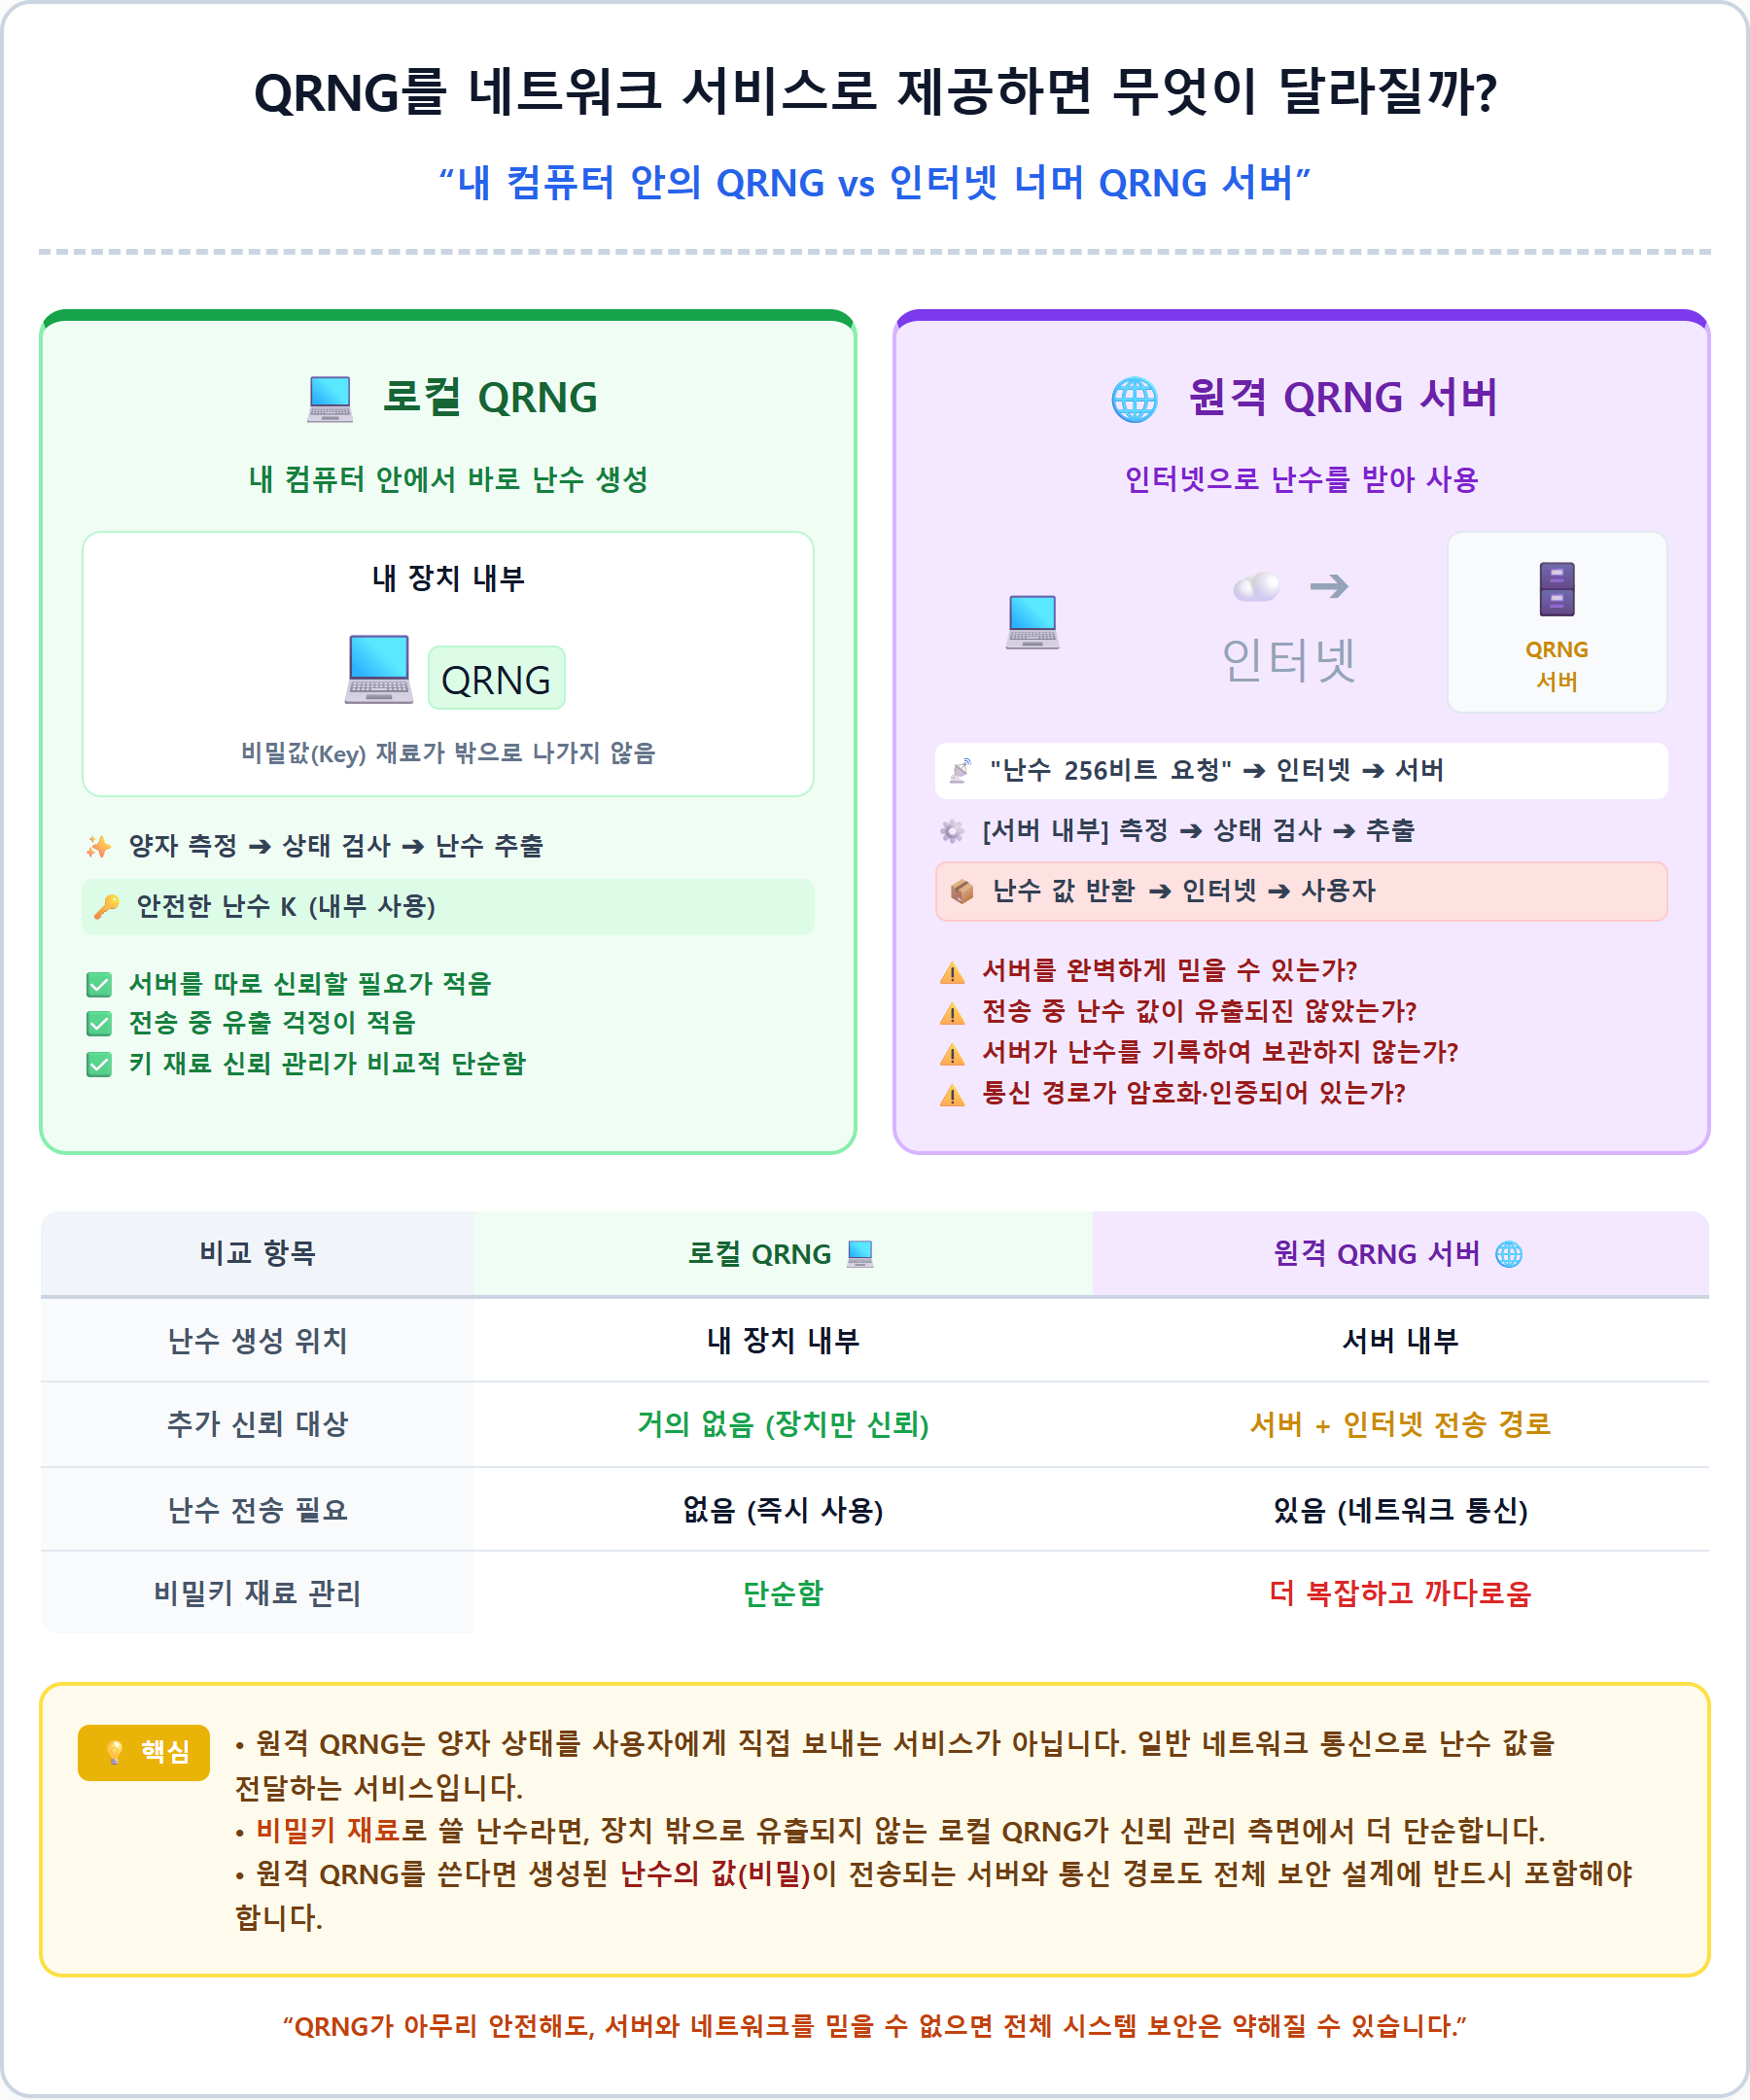
QRNG 장비가 각 컴퓨터에 들어 있지 않고, 별도의 서버에서 난수를 제공할 수도 있다.
▶ 진행 순서
- QRNG 서버가 양자 측정, 상태 검사, 난수 추출을 수행한다.
- 사용자의 프로그램이 서버에 난수를 요청한다. (
"안전한 난수 256비트 요청") - 서버가 난수를 돌려준다. 이것은 일반 네트워크 통신이다. 양자 상태를 사용자에게 직접 보내는 것이 아니다.
▶ 신뢰해야 할 조건
- QRNG 서버가 믿을 수 있는가?
- 난수가 전송 중에 유출되지 않았는가?
- 서버가 난수를 기록하거나 복사하지 않는가?
- 통신이 암호화·인증되어 있는가?
- 공개 인터넷으로 받은 난수는 그 자체로 비밀키가 아니다. 공격자가 난수값을 알면 그 난수로 만든 키도 추측할 수 있다.
★ 비밀키의 재료라면 로컬 QRNG가 신뢰 관리 측면에서 더 단순하다. 원격 QRNG를 쓴다면 서버와 통신 경로도 보안 설계에 포함해야 한다.
QRNG와 일반 난수 생성기(CSPRNG/DRBG)의 관계
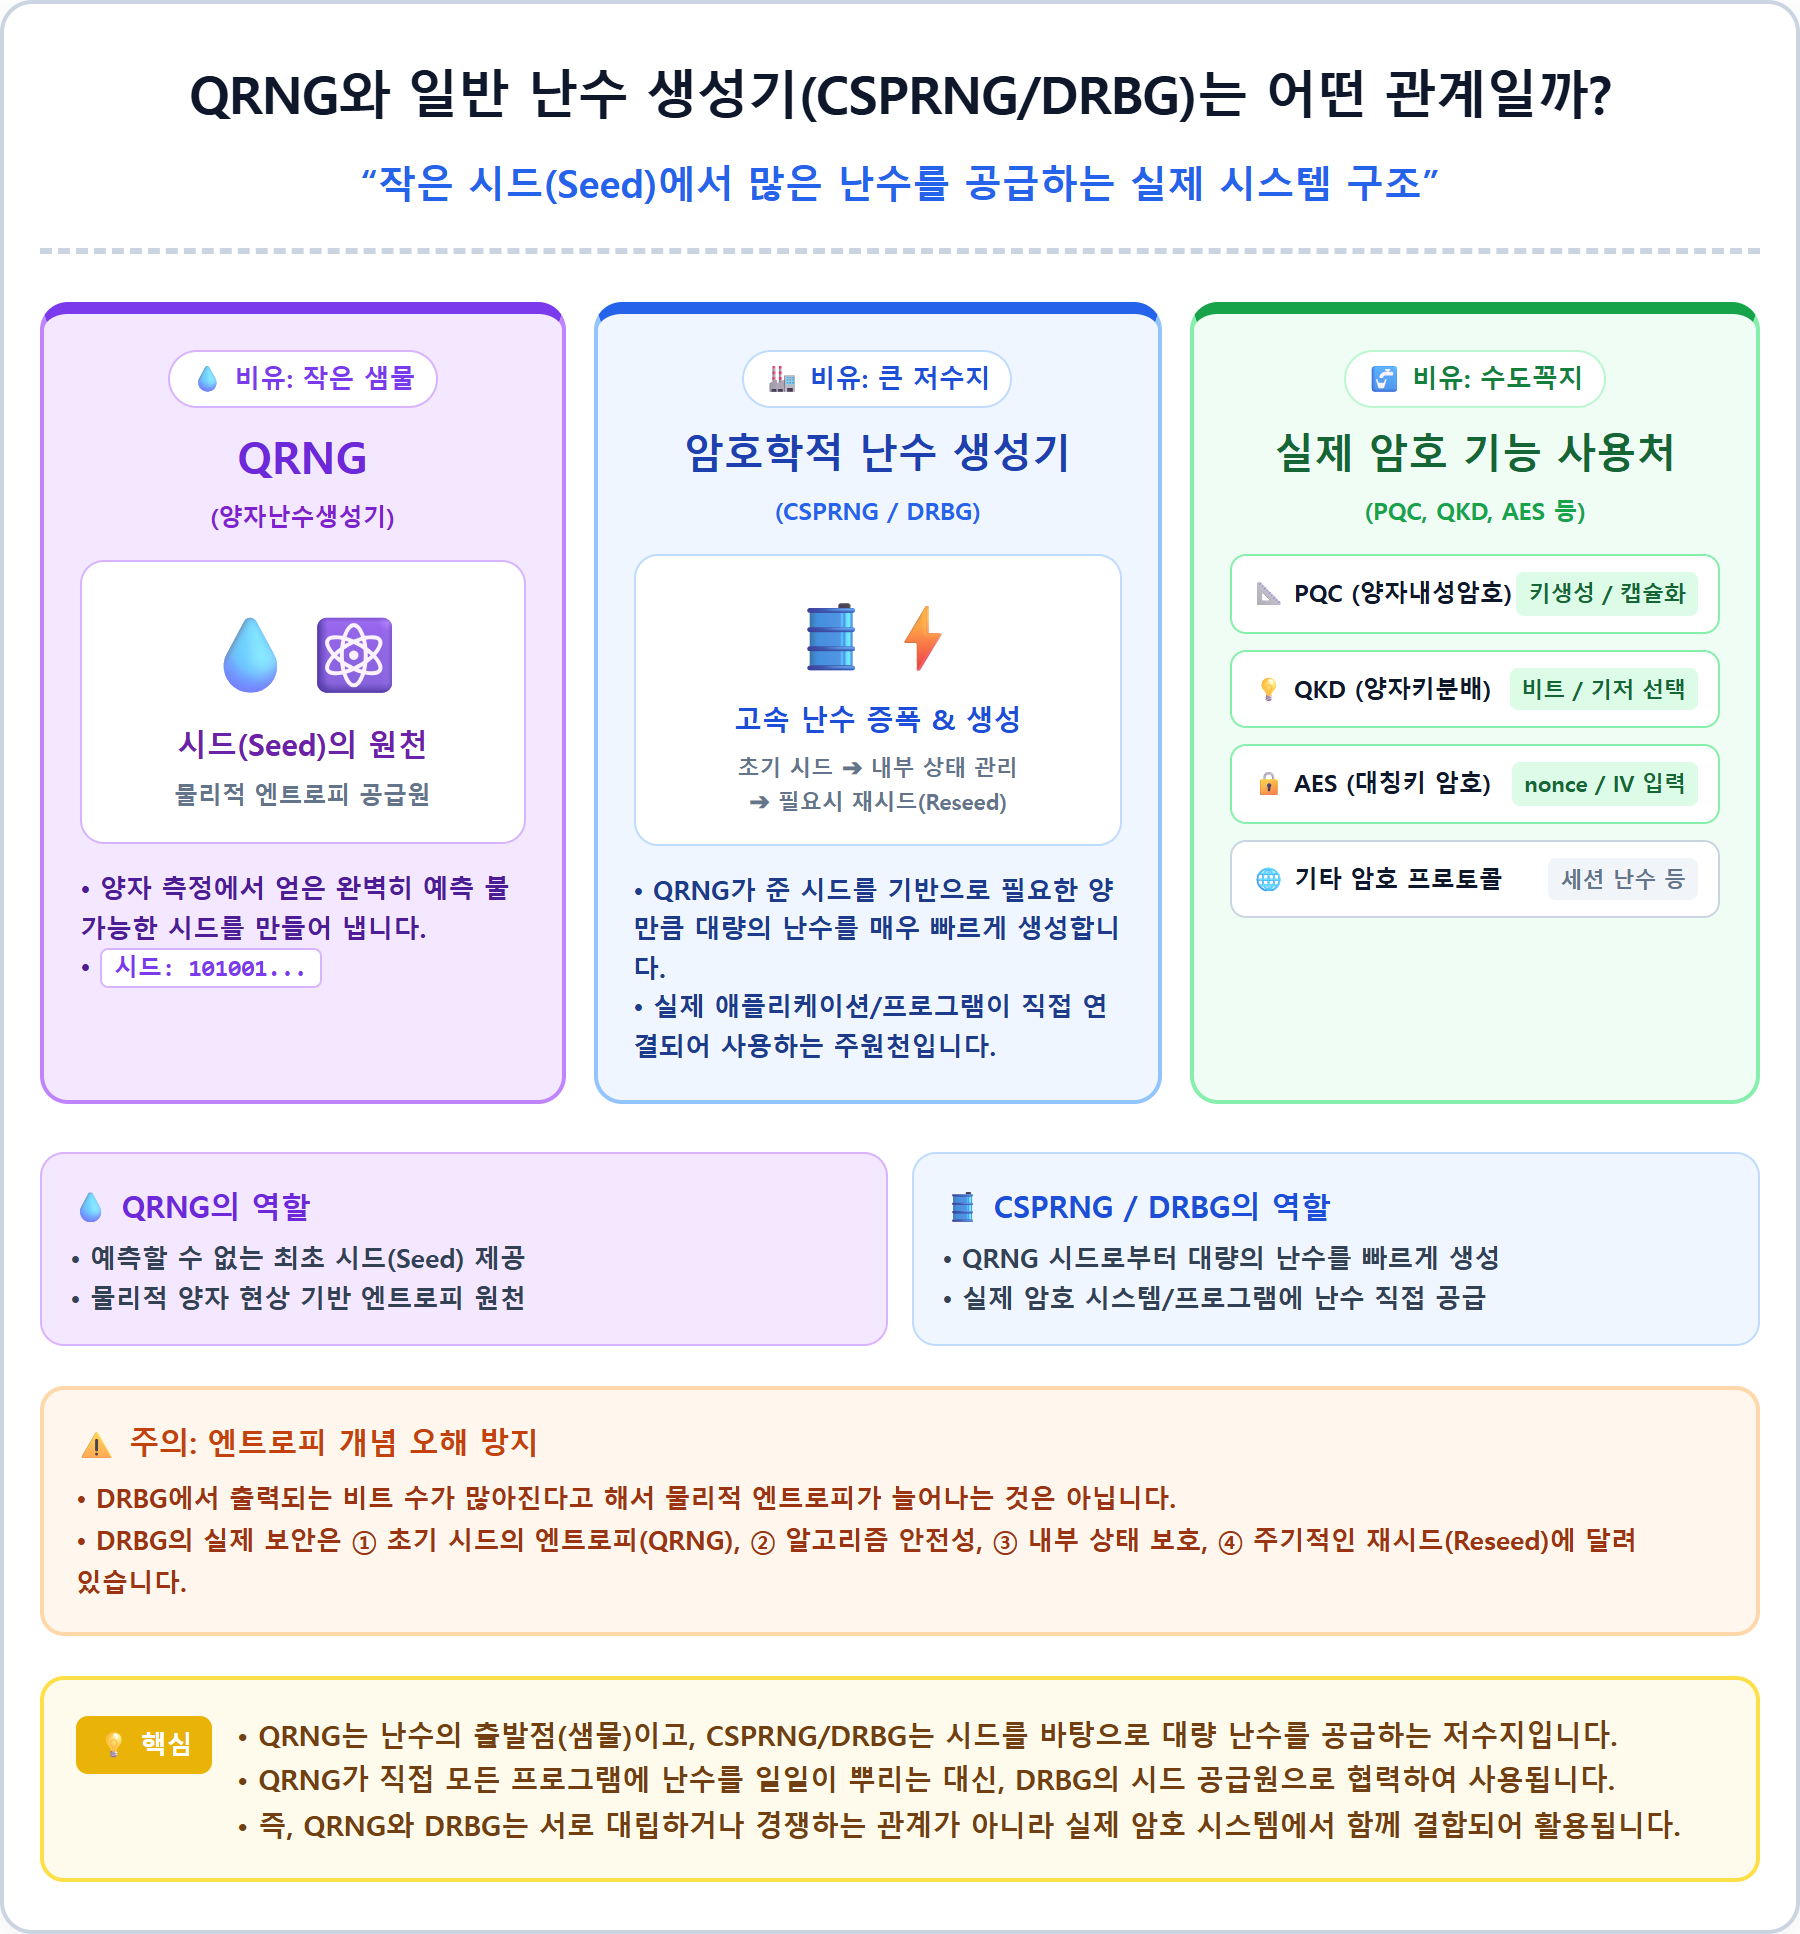
QRNG가 난수를 만들었다고 해서 프로그램이 그 결과를 매번 직접 꺼내 써야 하는 것은 아니다.
▶ 실제 시스템 구성
QRNG
  ↓ 예측 불가능한 시드 제공
암호학적 난수 생성기(CSPRNG/DRBG)
  ↓ 필요한 양만큼 난수 생성
PQC · QKD · AES 등에서 사용- 암호학적 난수 생성기는 안전한 시드에서 많은 난수를 빠르게 만들어 준다.
☞ 주의할 점
- 출력 비트가 많아지는 것과, 새로 얻은 물리적 엔트로피가 많아지는 것은 같은 뜻이 아니다.
- DRBG가 많은 비트를 출력하더라도 보안은 초기 시드의 엔트로피, 알고리즘의 안전성, 내부 상태 보호, 필요할 때의 재시드에 의존한다.
QRNG에 대한 흔한 오해 5가지
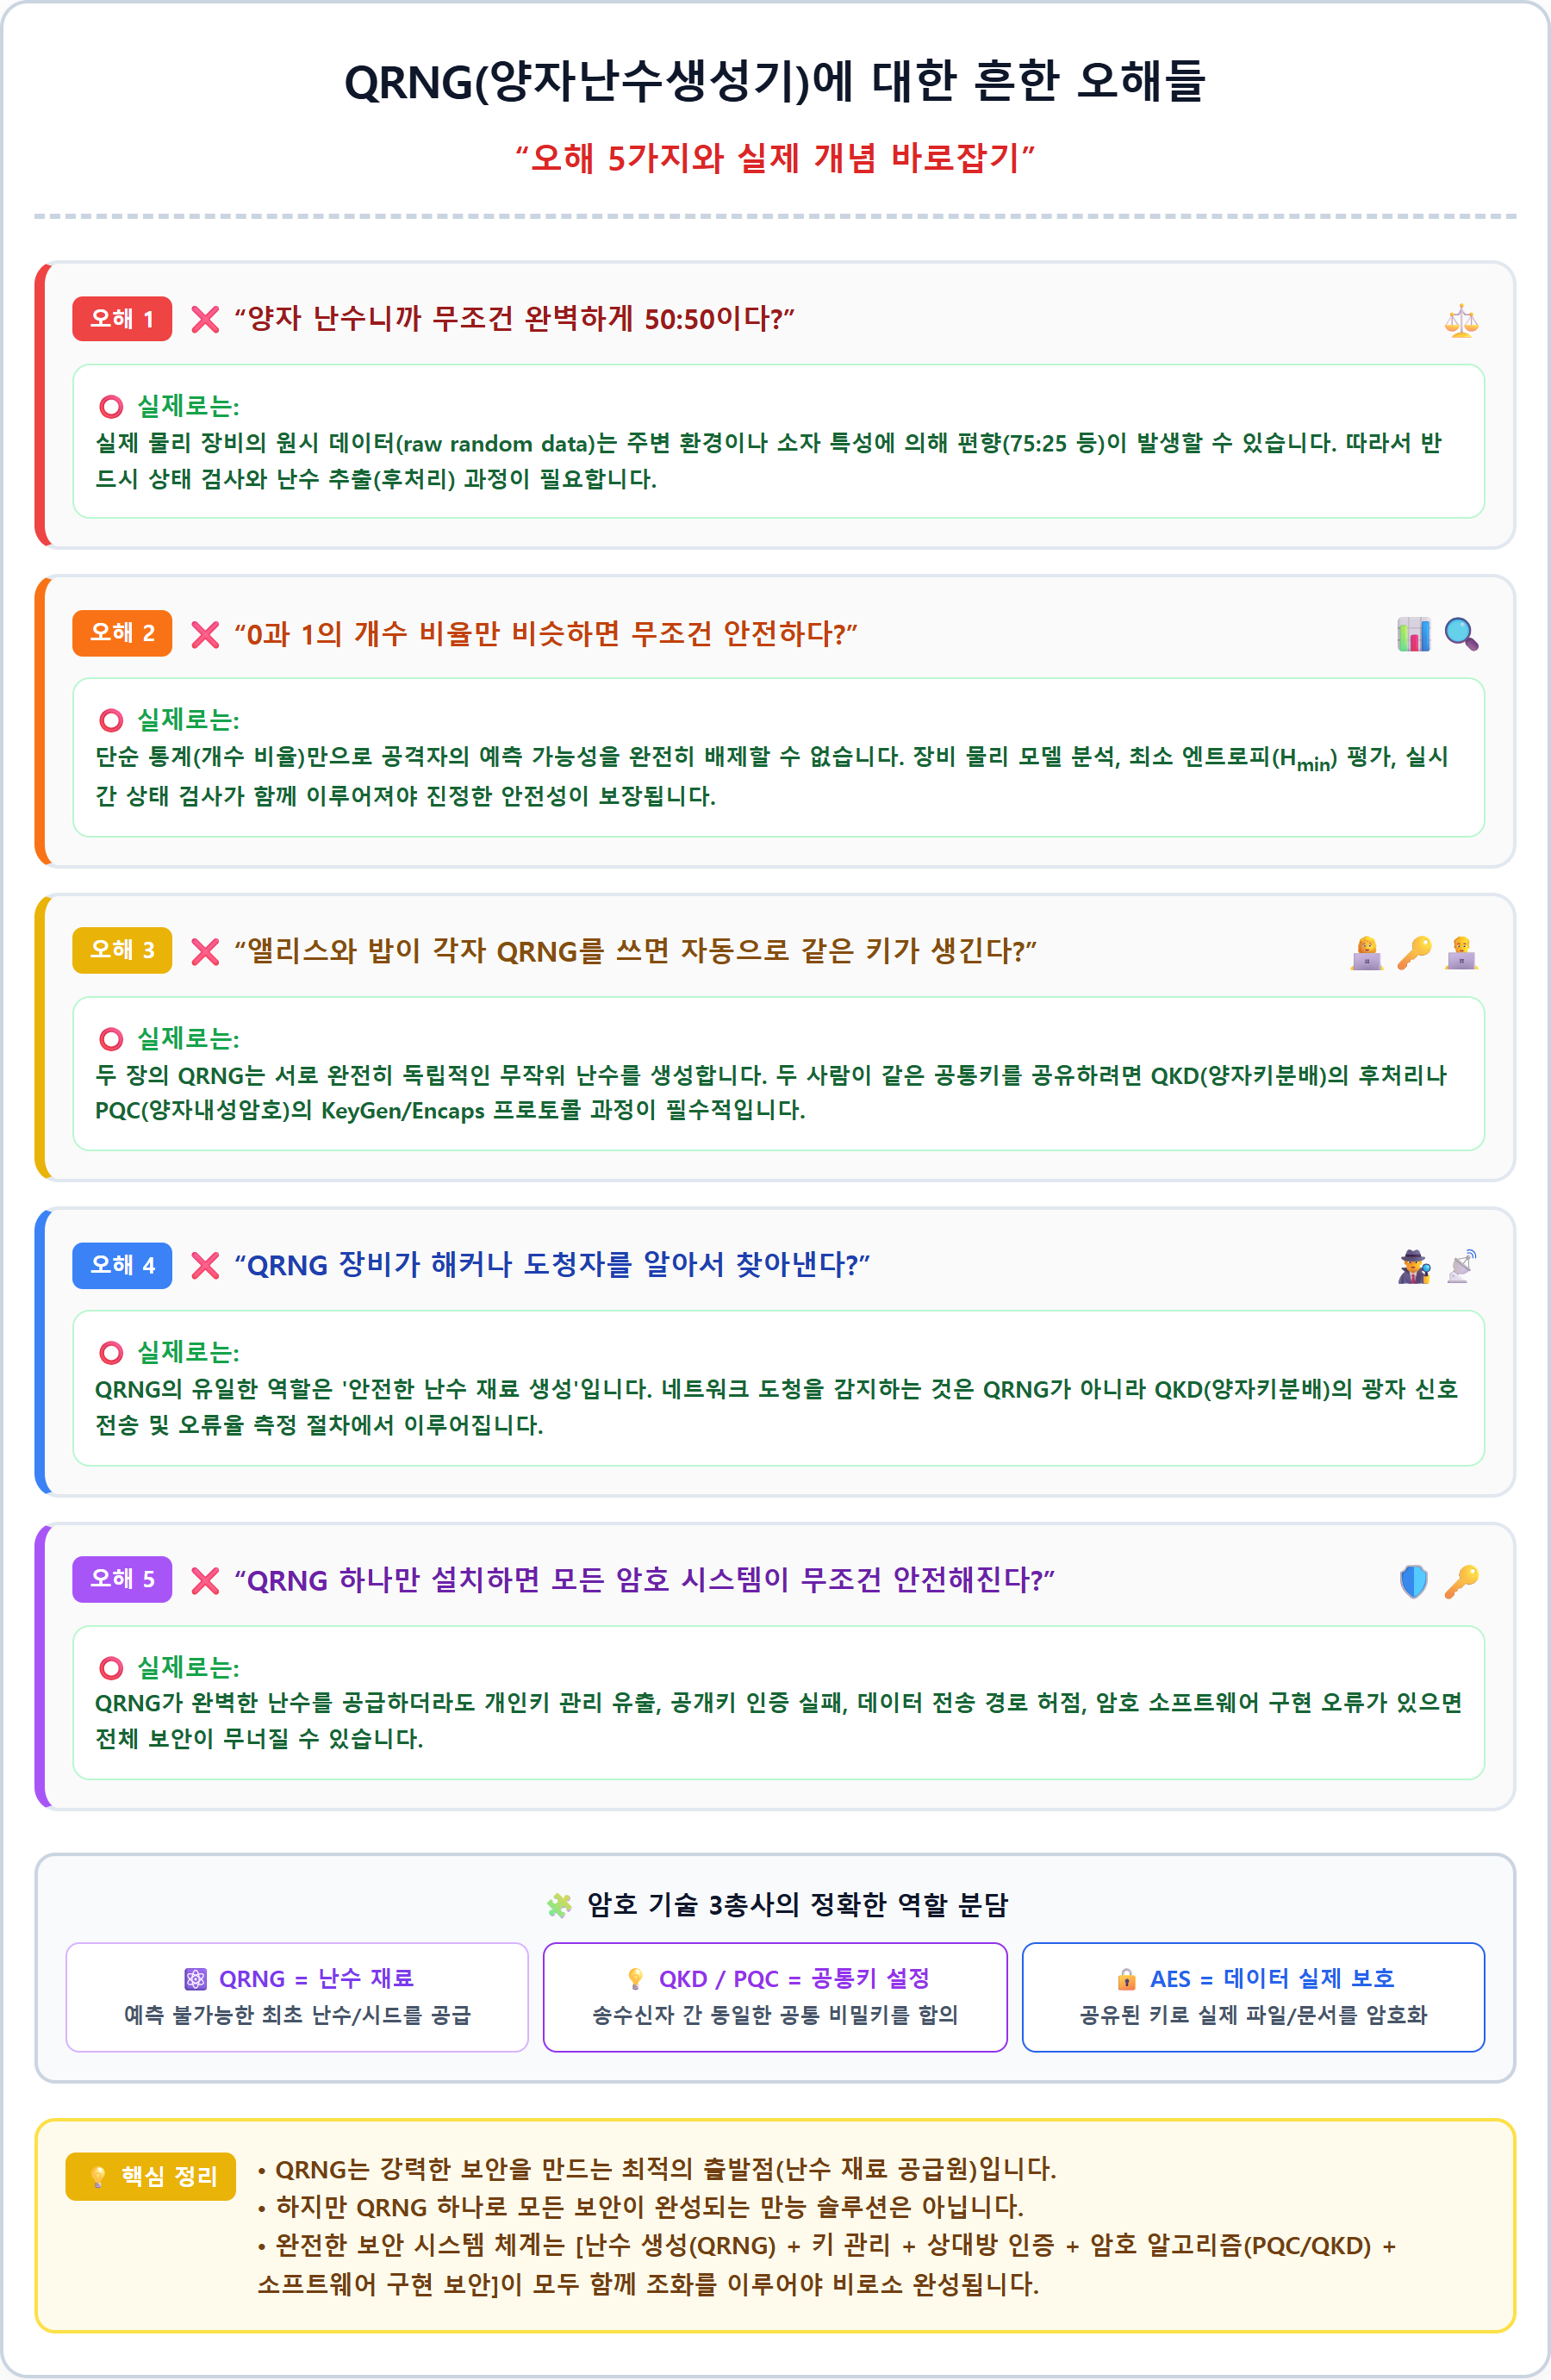
▶ 오해 1. "양자 난수니까 무조건 완벽하게 50:50이다"
- 실제 장비의 원시 결과는 편향될 수 있다. 상태 검사와 난수 추출이 필요하다.
▶ 오해 2. "0과 1의 개수가 비슷하면 안전하다"
- 단순한 통계 검사만으로 공격자의 예측 가능성을 증명할 수 없다. 양자 현상과 장비에 대한 모델, 엔트로피 평가, 지속적인 상태 검사가 함께 필요하다.
▶ 오해 3. "앨리스와 밥이 QRNG를 쓰면 같은 키가 생긴다"
- 두 QRNG는 서로 독립적인 난수를 만든다. 공통키를 만들려면 QKD나 PQC의 키 설정 과정이 별도로 필요하다.
▶ 오해 4. "QRNG가 도청자를 찾아낸다"
- QRNG의 목적은 난수 생성이다. QKD의 도청 탐지는 양자 신호 전송과 오류율 검사 과정에서 이루어진다.
▶ 오해 5. "QRNG만 있으면 암호 시스템이 모두 안전하다"
- QRNG가 안전해도 개인키 저장, 공개키 인증, 암호 알고리즘 구현, 전송 경로에 허점이 있으면 공격받을 수 있다.
전체 흐름 요약
양자 상태 준비
↓
양자 현상 측정
↓
원시 0·1 기록
↓
장치 상태 검사
↓
예측 불가능성 평가
↓
난수 추출
↓
안전한 난수 공급
↓
QKD의 비트·기저 선택 또는 PQC의 키 생성
↓
두 사람이 공통키 설정
↓
공통키로 실제 파일 암호화
↓
일반 인터넷으로 암호문 전송
↓
양자 현상 측정
↓
원시 0·1 기록
↓
장치 상태 검사
↓
예측 불가능성 평가
↓
난수 추출
↓
안전한 난수 공급
↓
QKD의 비트·기저 선택 또는 PQC의 키 생성
↓
두 사람이 공통키 설정
↓
공통키로 실제 파일 암호화
↓
일반 인터넷으로 암호문 전송
★ QRNG는 암호키의 '재료'를 만들고, QKD와 PQC는 앨리스와 밥이 공통키를 갖도록 만드는 '통신 절차'를 제공하며, AES 같은 대칭키 암호는 실제 파일을 보호한다.
728x90
반응형
SMALL
'통신·네트워크 기술' 카테고리의 다른 글
| KCMVP란 무엇인가 (2) — 소프트웨어 모듈과 하드웨어 모듈, 뭐가 다를까 (0) | 2026.09.15 |
|---|---|
| KCMVP란 무엇인가 (1) — 암호 프로그램에도 '검증'이 필요한 이유 (0) | 2026.09.15 |
| QRNG란 무엇인가 (2) — PQC · QKD와 함께 쓰는 방법 (0) | 2026.09.15 |
| QRNG란 무엇인가 (1) — 광자 하나로 진짜 난수를 만드는 원리 (0) | 2026.09.15 |
| PQC란 무엇인가 (3) — 전자서명과 실전 보안 이슈 (0) | 2026.09.15 |