KCMVP란 무엇인가 (3) — QRNG·QKD·PQC는 검증에서 어디에 들어갈까?
지난 글에서는 소프트웨어 암호모듈과 하드웨어 암호모듈의 차이, 그리고 보안수준(L1~L4)과의 관계를 알아보았다.
이번에는 지금까지 다룬 QRNG, QKD, PQC를 하나의 보안 제품에 넣는 상황을 생각해보고, KCMVP와 어떻게 연결되는지 정리한다.
QRNG는 어디에 들어갈까?
▶ 역할
- QRNG는 양자 현상을 이용해 예측하기 어려운 난수를 만든다.
- 이 난수는 비밀키를 만들거나, QKD의 비트·기저를 무작위로 선택할 때 사용될 수 있다.
▶ 모듈 설계에서 중요한 것
- QRNG의 출력이 충분히 예측하기 어려운가?
- 센서가 고장 났다는 사실을 알아낼 수 있는가?
- 난수의 편향을 어떻게 처리하는가?
- QRNG 결과가 모듈 안으로 들어오는 경로는 안전한가?
★ QRNG 센서가 모듈 밖에 있다면, 센서 전체가 KCMVP로 검증됐다고 자동으로 말할 수 없다. 어디까지가 모듈인지 먼저 정해야 한다.
- KISA는 엔트로피 평가와 난수 관련 자료를 별도로 안내하고 있다.
QKD는 어디에 들어갈까?
▶ 역할
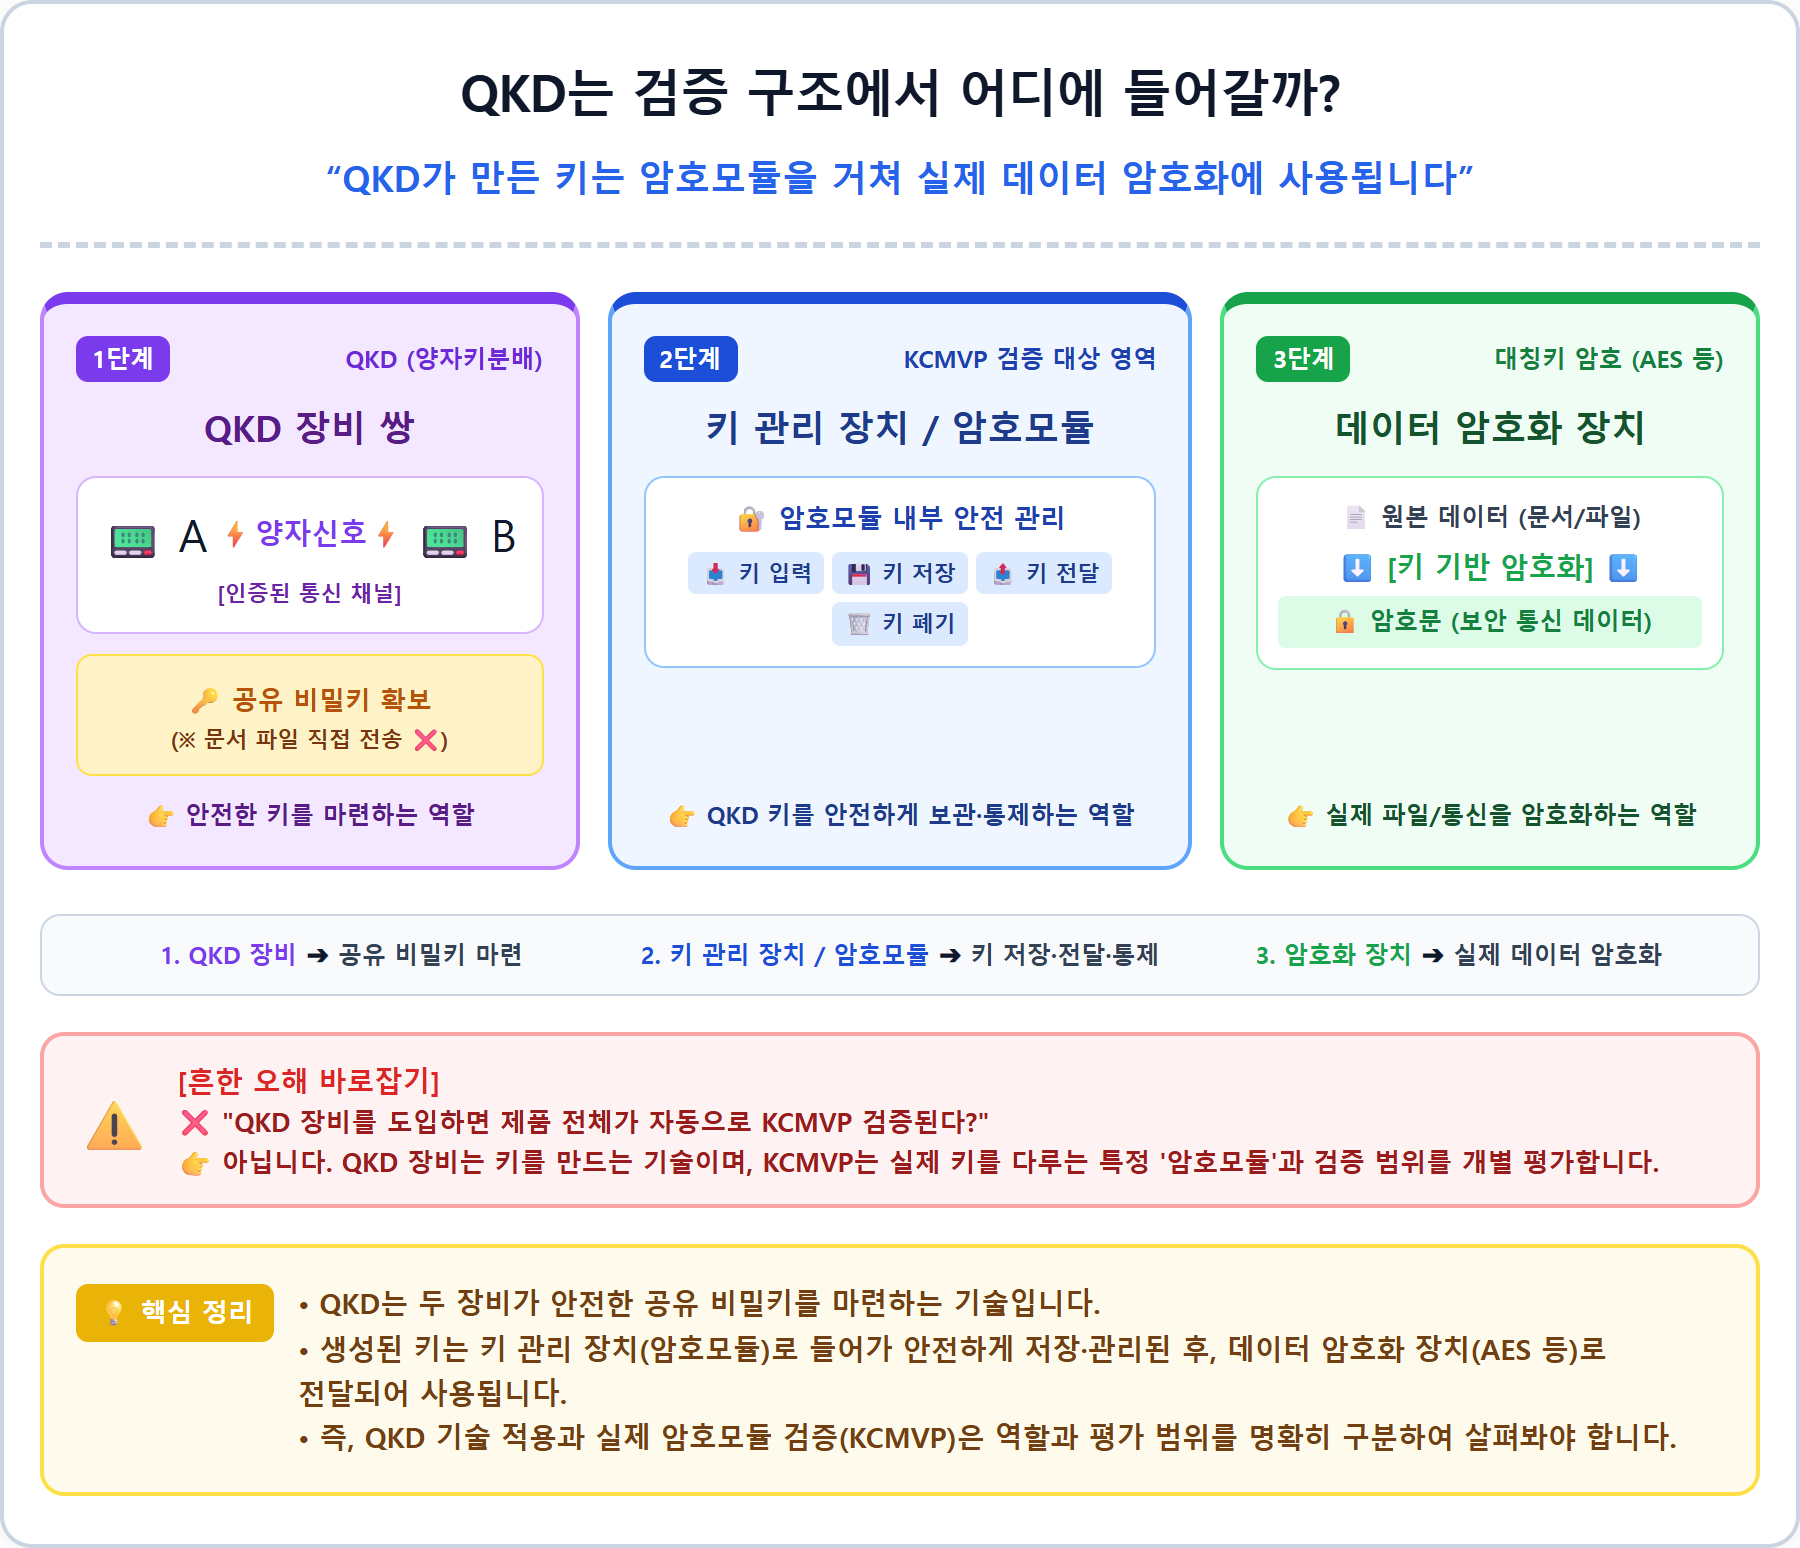
- QKD는 두 장비가 양자 신호를 주고받아 공통 비밀키를 만드는 기술이다.
- 여기서 암호모듈이 하는 일은 QKD 장비의 키를 받아 안전하게 저장·사용·폐기하는 것일 수 있다.
QKD 장비 쌍 → 인증된 통신을 거쳐 공유 비밀키 확보
                         ↓
키 관리 장치 또는 암호모듈 → 키 입력·저장·전달
                         ↓
암호화 장치 → 공유 키를 사용해 실제 데이터 암호화- KISA는 양자키분배장비, 양자키관리장비, 양자통신암호화장비를 관련 제품 예시로 소개하면서, 상세한 도입 기준은 보안적합성 검증 안내를 확인해야 한다고 설명한다.
★ "QKD 장비가 KCMVP만 받으면 제품 전체 평가가 끝난다"는 잘못된 설명이다.
PQC는 어디에 들어갈까?
▶ 역할
- PQC는 양자컴퓨터에 대비하기 위한 수학 기반 암호 기술이다.
- 제품 안에서는 상대방과 공통 비밀값 설정, 전자서명, 공개키 인증, 기존 암호와 결합한 하이브리드 통신 등에 사용될 수 있다.
★ PQC가 해외 표준에 들어 있다는 것과, 국내 KCMVP 검증대상으로 인정되는 것은 별개이다.
- ML-KEM이나 ML-DSA를 넣은 모듈을 만들려면, 신청 시점의 국내 검증대상 알고리즘, 허용되는 서비스와 운용 방식, 보안정책에 표시할 범위를 확인해야 한다.
세 기술을 함께 넣으면 무엇이 가장 중요할까?
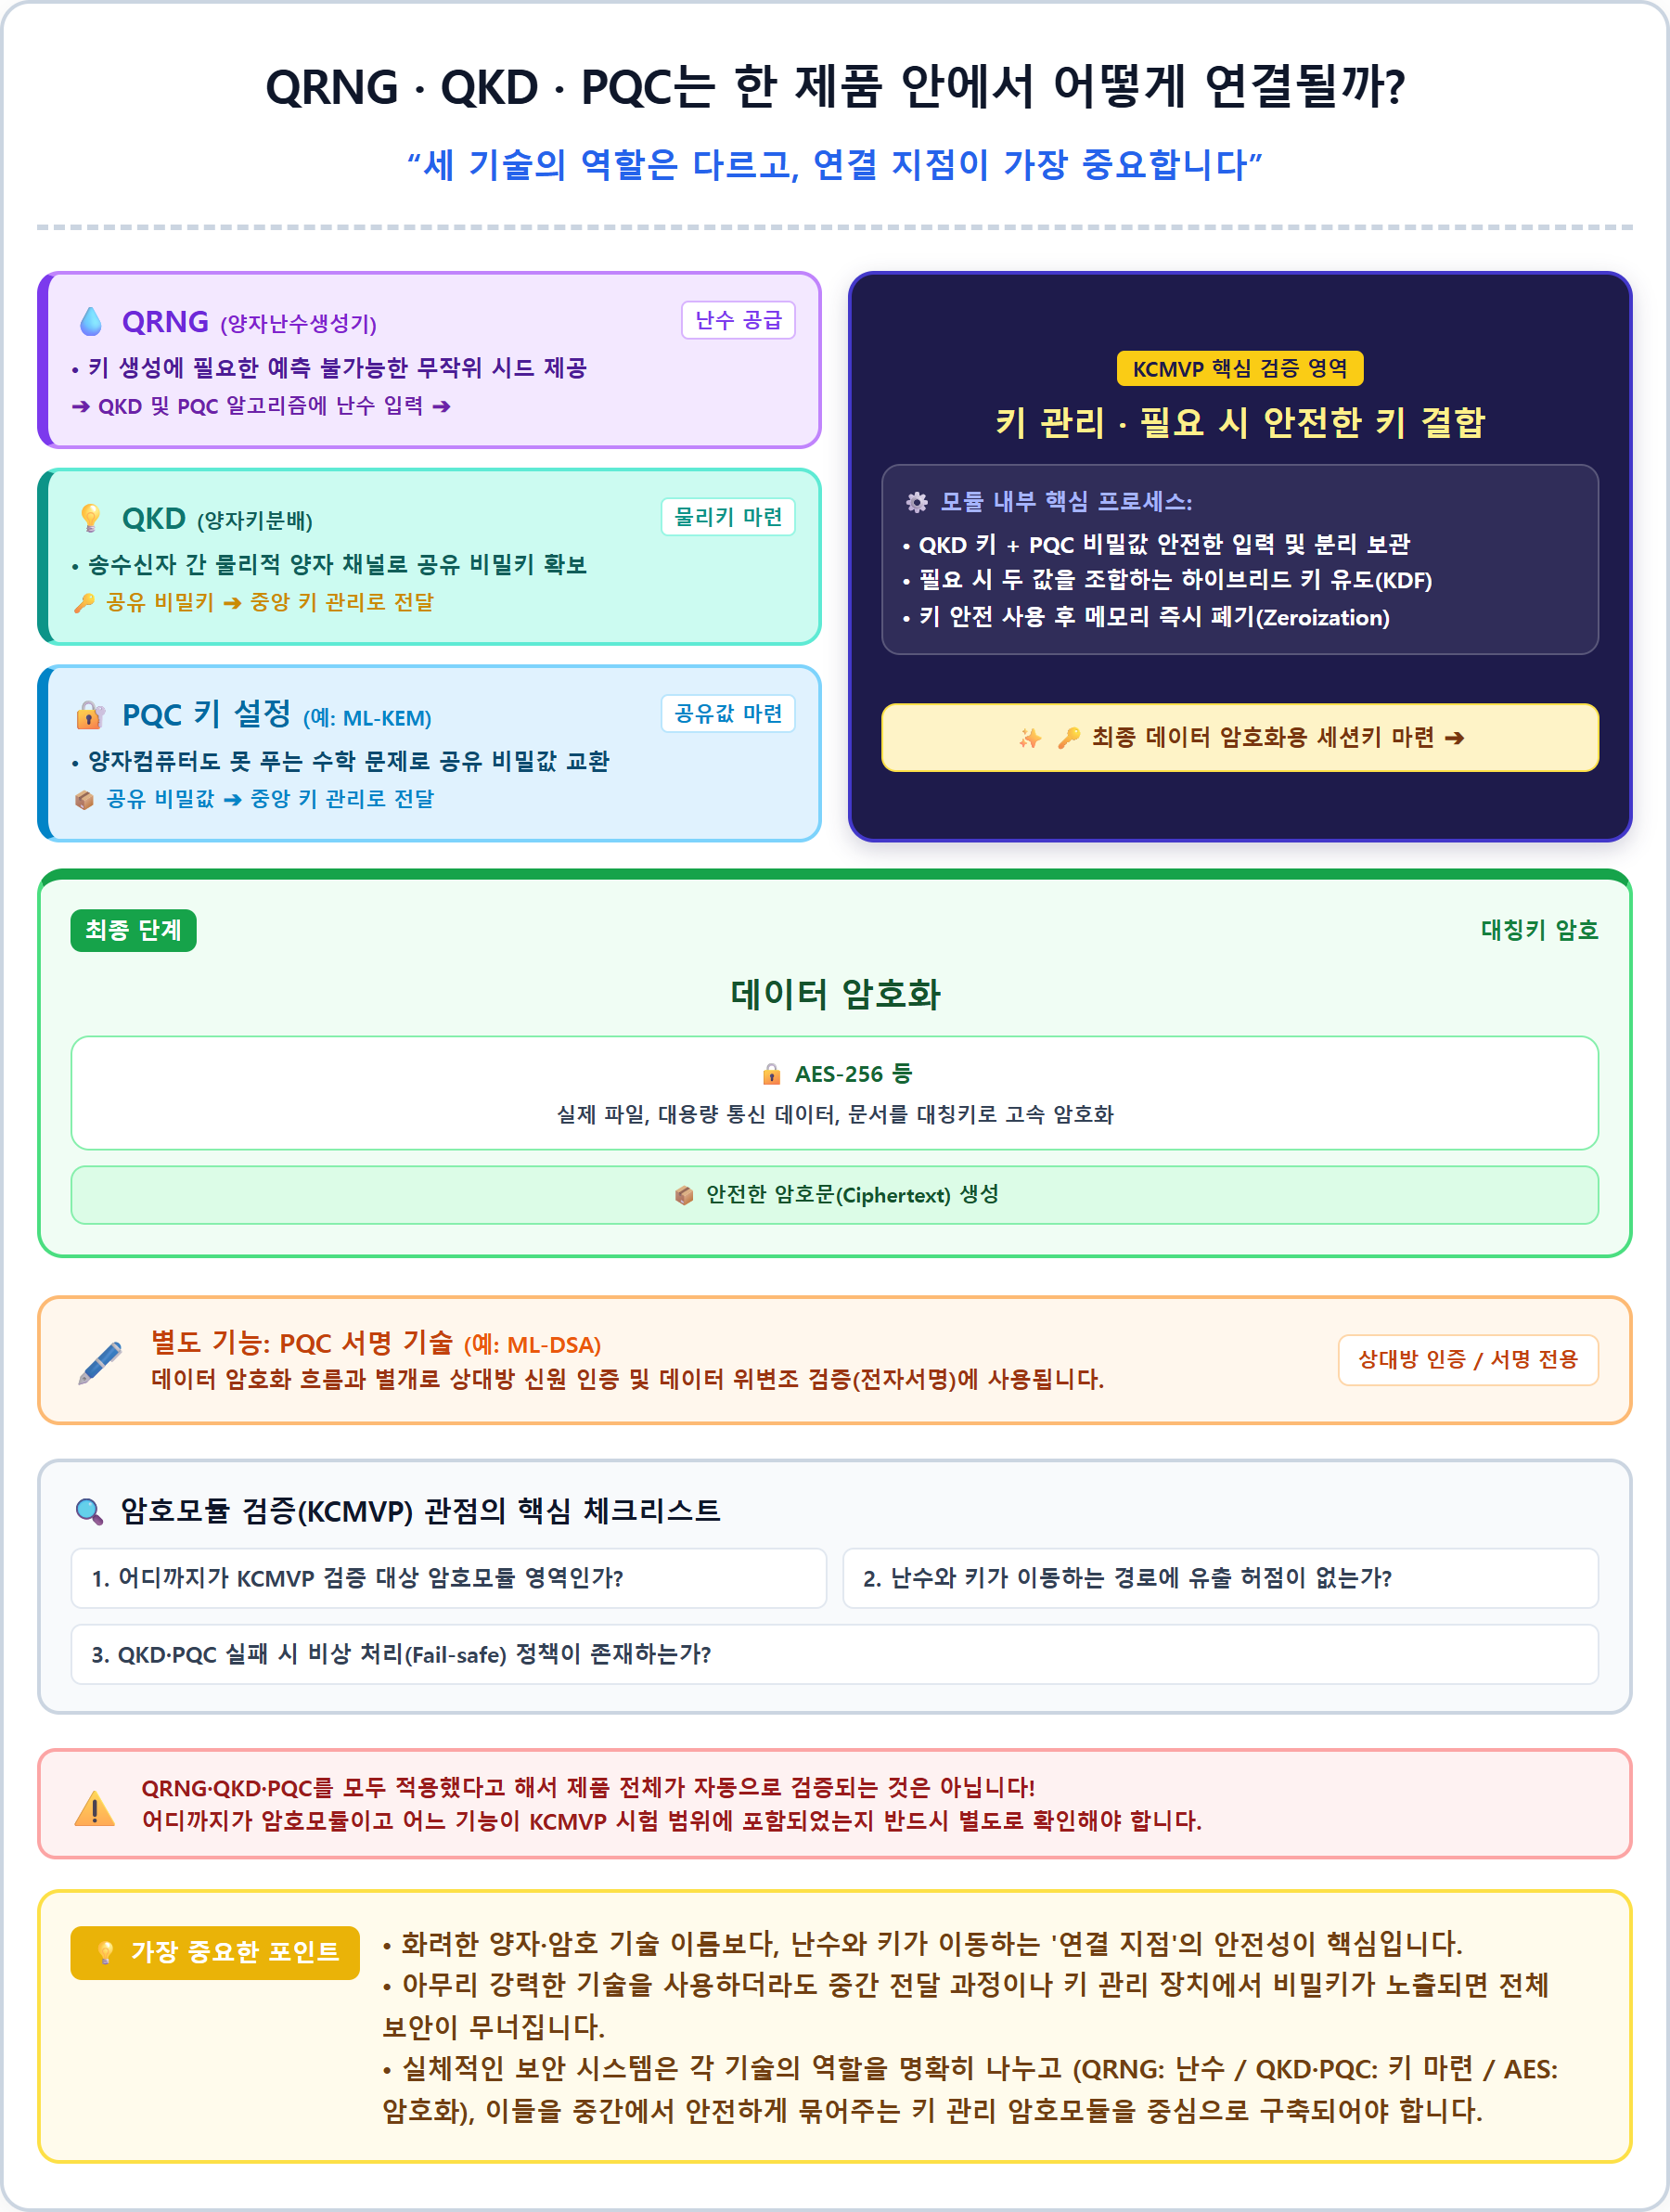
세 기술을 넣은 제품은 다음처럼 그릴 수 있다.
QRNG → 난수 공급 → 키 생성 과정

QKD → 공유 비밀키 ─────────┐
                           ├→ 키 관리·필요 시 안전한 키 결합
PQC의 키 설정 기술          │              ↓
    → 공유 비밀값 ──────────┘       암호화에 사용할 키 마련
                                          ↓
                                     데이터 암호화

PQC의 서명 기술 → 서명·상대방 인증
이때 "세 기술을 모두 사용한다"는 문구보다 중요한 것은 다음 질문들이다.
- 검증할 암호모듈은 정확히 어디까지인가?
- QRNG의 난수, QKD의 공유 비밀키, PQC 키 설정 과정의 공유 비밀값은 각각 어디로 이동하는가?
- 키가 이동하면서 외부에 노출되지는 않는가?
- QRNG나 QKD의 실패를 감지했을 때 관련 키와 암호 서비스는 어떻게 처리하며, 대체 방식이 있다면 안전하게 전환하는가?
- PQC 공개키가 진짜 상대방의 것인지 확인하는가?
- QKD의 공유 비밀키와 PQC에서 마련한 공유 비밀값을 함께 쓴다면, 암호화 키를 어떻게 안전하게 유도하는가?
- 검증된 알고리즘과 검증 범위 밖의 기능을 구분해 표시하는가?
- 실제 설치본이 검증받은 버전과 같은가?
★ 양자 기술이 들어간 부품들의 연결 지점이 중요하다. 가장 강한 기술 하나를 넣어도, 연결 과정에서 비밀키가 새면 제품은 안전하지 않다.
소비자는 무엇을 확인하면 좋을까?
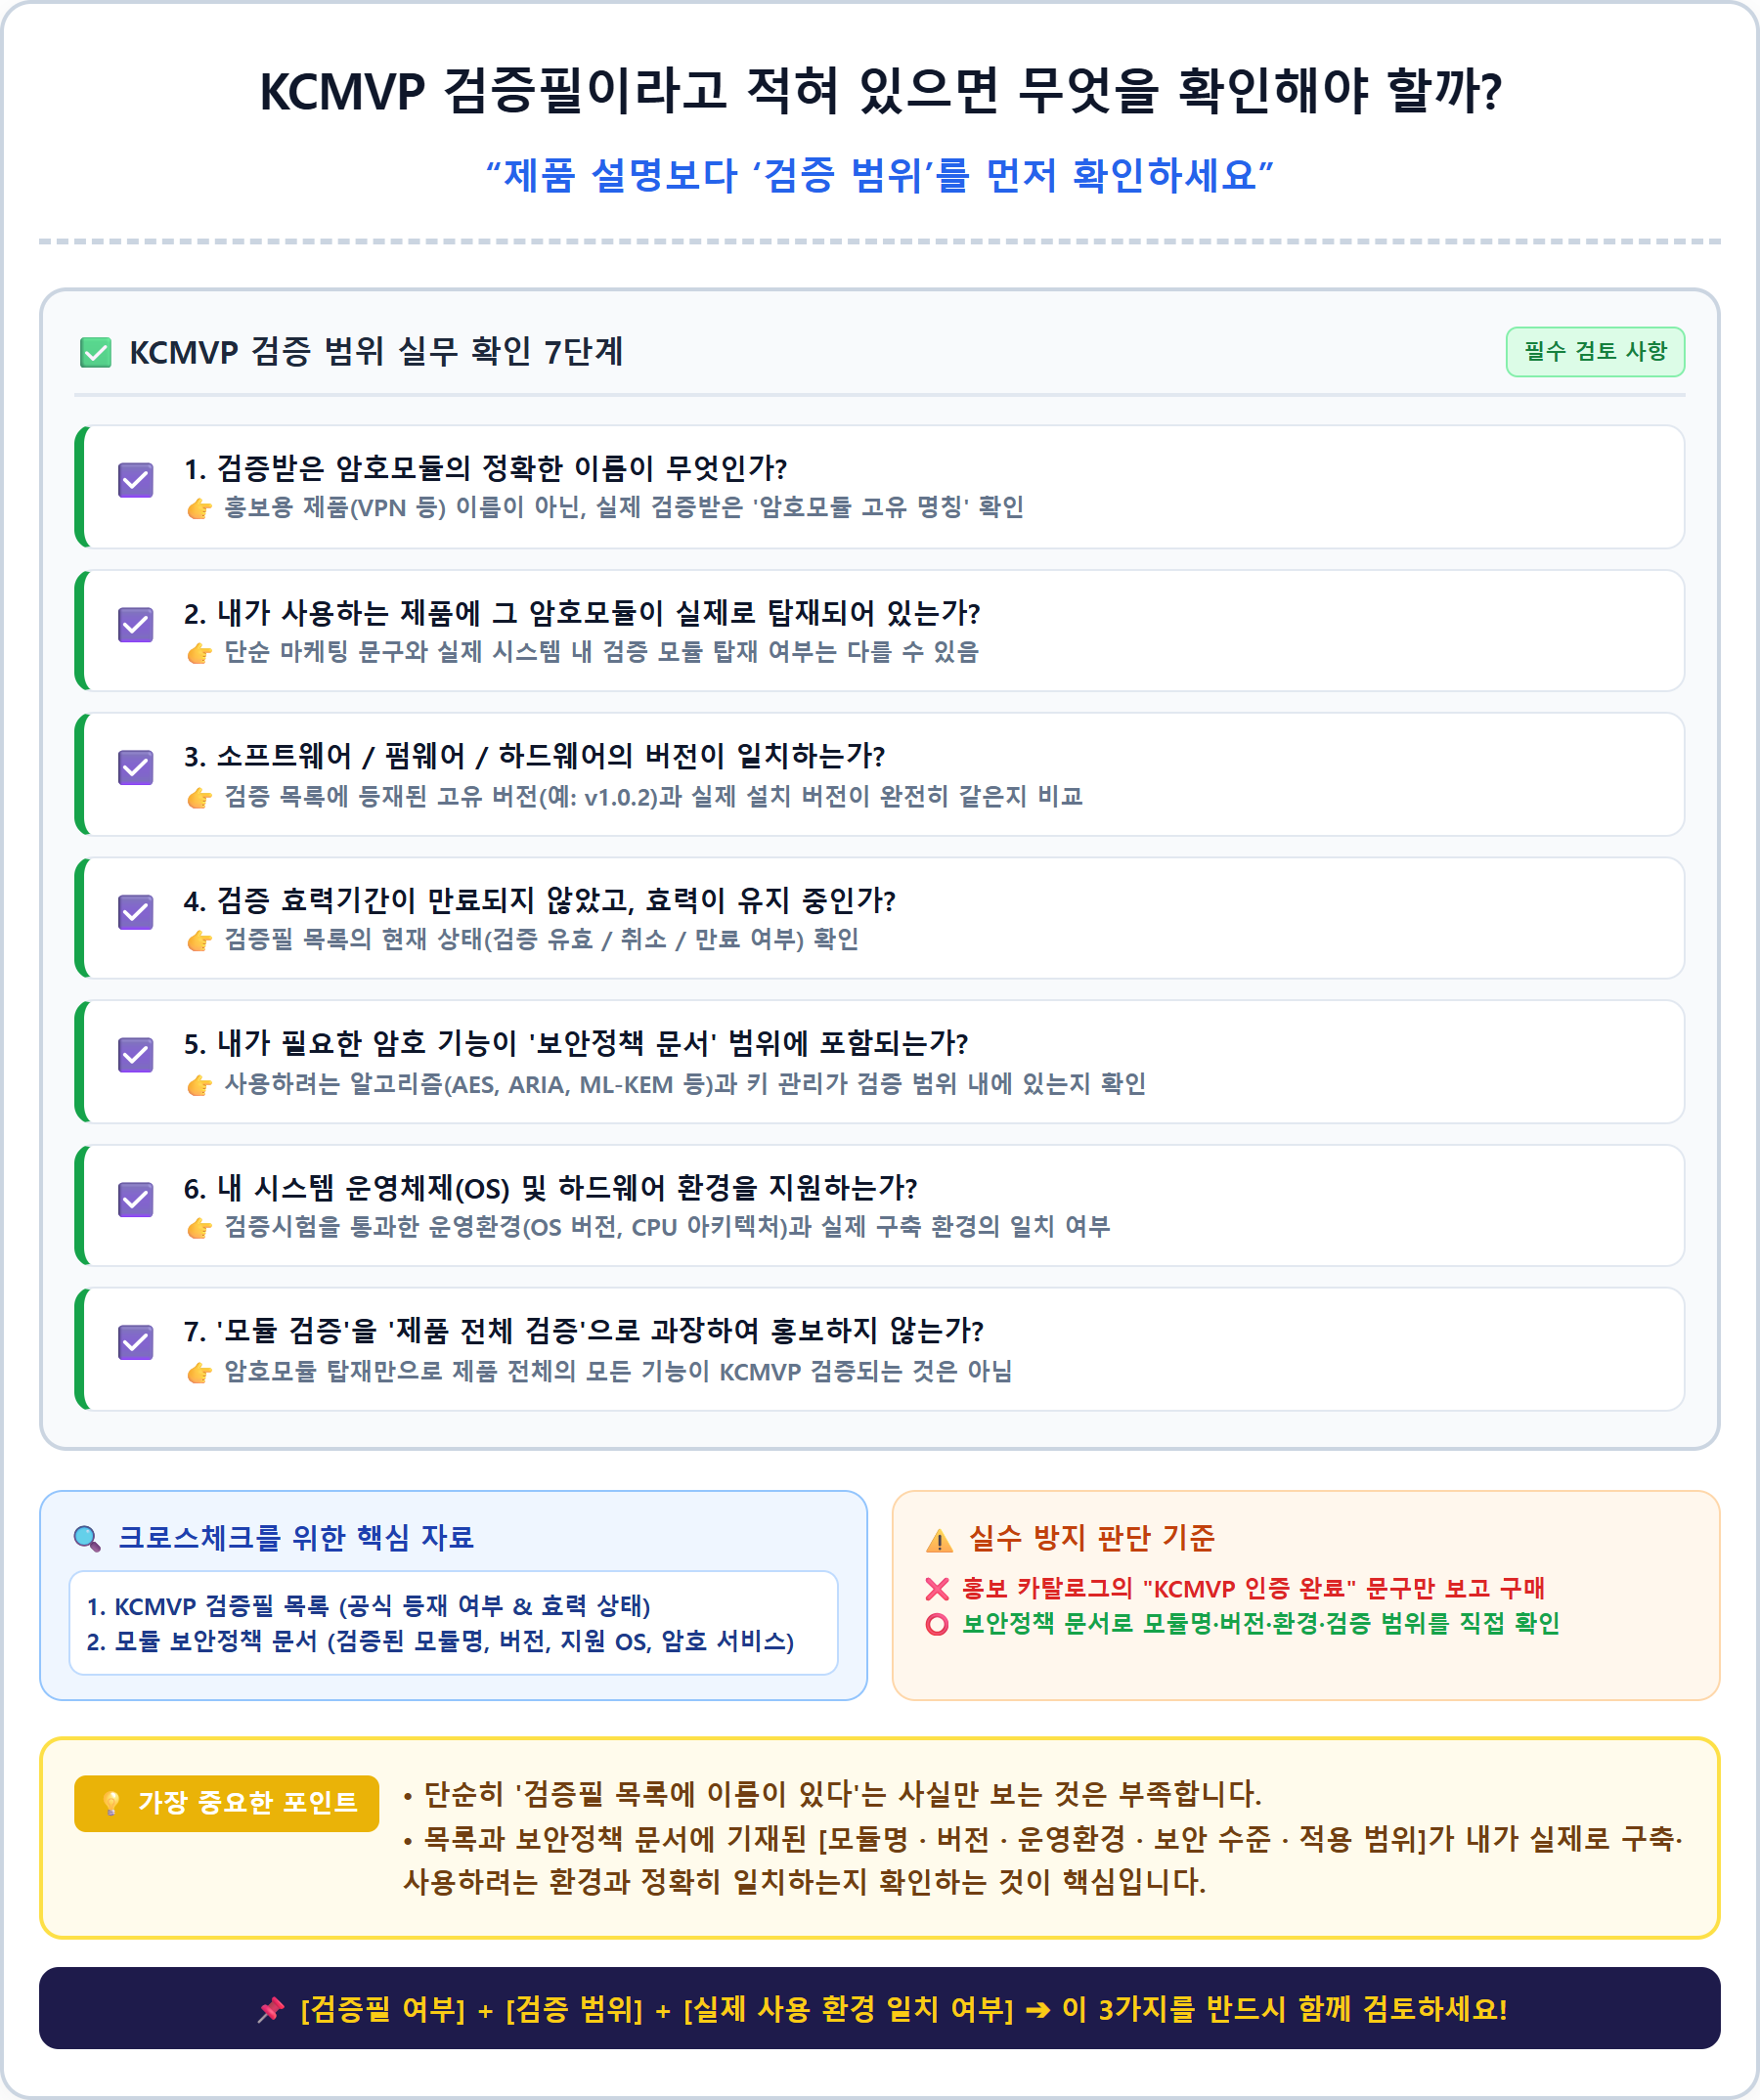
제품 설명에 "KCMVP 검증필"이라고 적혀 있다면 아래를 확인해보자.
- 검증받은 모듈 이름이 무엇인가?
- 내가 사용하는 제품에 그 모듈이 실제로 탑재돼 있는가?
- 버전이 일치하는가?
- 검증필 목록에 표시된 효력만료일이 지나지 않았고, 효력이 정지되지 않았는가?
- 필요한 암호 기능이 보안정책 문서에 포함돼 있는가?
- 내 시스템의 운영체제·환경을 지원하는가?
- "제품 전체 검증"과 "모듈 검증"을 혼동해 홍보하지 않는가?
☞ 검증필 목록에 등재됐다는 사실만이 아니라, 목록에 적힌 범위가 내가 사용하려는 환경과 같은지 보는 것이 중요하다.
자주 묻는 질문
▶ Q. 암호 알고리즘 이름만 유명하면 KCMVP 검증을 받은 것인가요?
- 아니다. 알고리즘을 사용한 실제 모듈이 시험·검증을 거쳐야 한다. KISA는 홈페이지에서 제공하는 암호 알고리즘 소스코드만으로는 암호모듈의 보안·시험 요구사항을 만족하지 못하므로 검증필 모듈로 사용할 수 없다고 설명한다.
▶ Q. L2가 L1보다 '두 배 안전'한가요?
- 아니다. L1~L4는 점수나 안전 확률이 아니라 서로 다른 보안 요구사항 수준이다. 어떤 위협을 막아야 하는지와 모듈 형태를 함께 봐야 한다.
▶ Q. 검증필 모듈을 넣으면 우리 회사의 서비스 전체도 검증되나요?
- 아니다. 검증된 것은 목록에 적힌 암호모듈과 범위이다. 서비스 전체의 보안은 네트워크, 계정, 운영, 업데이트 등도 함께 고려해야 한다.
▶ Q. 개인이 사용하는 모든 앱에 KCMVP가 꼭 필요한가요?
- 아니다. 국가·공공기관의 도입 기준과 관련된 제도이며, 민간 앱이나 제품에 필요한 보안 요구는 용도와 적용 기준에 따라 다르다.
▶ Q. KCMVP가 있으면 QRNG·QKD·PQC도 모두 검증됐나요?
- 그렇게 단정할 수 없다. 어떤 기능이 모듈 경계 안에 있고, 어떤 알고리즘·서비스가 검증 범위에 포함됐는지를 보안정책 문서에서 확인해야 한다.
▶ Q. 검증 후 프로그램을 업데이트하면 어떻게 되나요?
- 변경 내용에 따라 재검증 등 필요한 절차를 확인해야 한다. 검증 당시의 모듈과 실제 설치된 모듈이 다르면 검증 범위를 다시 살펴봐야 한다.
▶ Q. 신청하면 얼마 만에 끝나고 비용은 얼마인가요?
- 고정된 숫자로 말하기 어렵다. 제품의 준비 상태, 목표 수준, 보완 작업에 따라 달라지므로 시험기관과 사전 상담이 필요하다.
시리즈 최종 요약
▶ KCMVP
- KCMVP는 실제 암호모듈을 시험·검증하는 제도이다.
- 보안수준은 L1~L4까지 있으며, 소프트웨어는 L2까지, 하드웨어는 L4까지 가능하다.
- 암호 기능뿐 아니라 비밀키 관리, 권한, 자가시험, 운영환경과 버전도 중요하다.
- 검증은 제품 전체가 아닌 정해진 모듈과 범위에 대한 결과일 수 있다.
- 검증필 암호모듈은 목록에 표시된 효력만료일과 정지 여부를 확인해야 하며, 모듈의 형상이 바뀌면 재검증 절차를 검토해야 한다.
▶ 양자 보안 기술 (QRNG·QKD·PQC)
- QRNG는 암호키 생성 등에 쓰일 난수를 공급한다.
- QKD는 앨리스와 밥이 공통 비밀키를 마련하도록 돕는다. PQC 중 ML-KEM 같은 기술은 공통 비밀값 설정에, ML-DSA 같은 기술은 전자서명에 쓰인다.
- AES 같은 대칭키 암호는 마련된 비밀키나 비밀값에서 안전하게 얻은 암호화 키로 실제 파일과 데이터를 보호한다.
- QRNG·QKD·PQC를 넣은 제품에서도 "어디서 난수와 키를 만들고, 어디로 보내고, 어디서 사용하는가"라는 연결 지점이 핵심이다.
★ 좋은 암호 기술은 튼튼한 자물쇠 설계도이고, KCMVP는 실제로 만든 자물쇠가 그 설계와 보안 기준에 맞는지 확인하는 과정이다.